


Самыми уязвимыми ОС названы Maс OS X, iOS и Linux

Самыми уязвимыми ОС названы Mac OS X, iOS и Linux

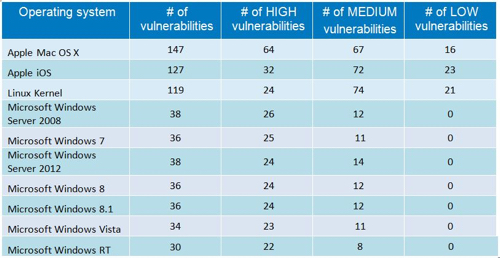
Самыми «дырявыми» операционными системами названы Apple Mac OS X и iOS. Это следует из отчета, подготовленного компанией GFI. Она специализируется на защите корпоративных сетей от информационных угроз. Согласно GFI, первое место по количеству уязвимостей заняло семейство операционных систем Apple OS X для настольных компьютеров и ноутбуков.

На втором месте другая ОС компании Apple — iOS, для мобильных устройств. Третье место заняло все семейство операционных систем на ядре Linux.

Далее в списке GFI следуют операционные системы Microsoft Windows. Таким образом, Windows не входит в первую тройку самых «дырявых» систем, согласно методологии GFI.

Важно отметить, однако, что аналитики GFI не стали выделять отдельные версии Apple OS X, iOS и Linux, а привели общее количество уязвимостей для этих семейств, в то время как в случае с Windows количество уязвимостей было приведено по отдельности для каждой версии, передает cnews.ru.

Если же объединить все приведенные в таблице версии Windows, то общее количество уязвимостей в этом семействе составит 248, и Windows окажется на первом месте с большим отрывом от OS X. Настольная ОС компании Apple, в свою очередь, займет второе место, а Linux не войдет в первую тройку.

В компании GFI не объяснили, почему рейтинг составлен таким способом.

В таблице GFI также приведены критические уязвимости, уязвимости среднего и низкого уровней опасности. По количеству критических дыр первое место занимает, согласно методологии GFI, опять же Apple OS X, второе — iOS, а третье — Windows Server 2008, а не Linux.


Количество новых уязвимостей в 2014 г. в операционных системах


По количеству уязвимостей низкого уровня опасности первое место принадлежит мобильной iOS компании Apple, используемой в iPhone, iPad и iPod touch. Второе место — Linux, третье — OS X. Примечательно, что, согласно методологии GFI, ни одна версия Windows не содержит уязвимости низкого уровня опасности.


Количество вносимых в базу данных NVD уязвимостей по годам


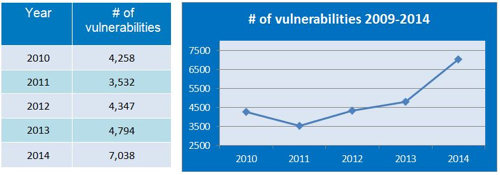
Данные компания берет из национальной базы данных уязвимостей в программном обеспечении, National Vulnerability Database (NVD). В 2014 г. она была пополнена 7038 записями, то есть примерно по 19 уязвимостей на каждый день прошедшего года. Из них 24% носили критический характер.

Для сравнения, в 2013 г, в NVD была внесена информация о 4794 уязвимостях, а в 2012 г. — о 4347. Аналитики указывают на рост количества обнаруживаемых уязвимостей в последние три года. При этом в 2014 г. рост приобрел экспоненциальный характер. С чем это связано, аналитики не объясняют.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru