

Check Point обнаружила новую уязвимость Misfortune Cookie

Check Point обнаружила новую уязвимость Misfortune Cookie

Компания Check Point, мировой лидер по обеспечению интернет-безопасности, выпустила сегодня результаты исследования Misfortune Cookie — критической уязвимости, которая позволяет злоумышленнику удаленно получить контроль над маршрутизатором и использовать его, чтобы атаковать подключенные к нему устройства.

Группа Check Point по исследованию вредоносного ПО обнаружила уязвимость, присутствующую в миллионах маршрутизаторов различных моделей и производителей. Новой уязвимости был присвоен идентификатор CVE-2014-9222. Она позволяет злоумышленнику удаленно получить права администратора и, как следствие, контроль над маршрутизатором.

На сегодняшний день исследователи отчетливо выявили по всему миру по крайней мере 12 миллионов подверженных взлому устройств, подключенных к Интернету, что делает Misfortune Cookie одной из самых распространенных уязвимостей, обнаруженных в последние годы.

Основными выводами исследования стали:

  • Если уязвимость остается необнаруженной, злоумышленники могут получить контроль над миллионами маршрутизаторов по всему миру и использовать их для кражи данных со множества проводных и беспроводных устройств, подключенных к сети.
  • Уязвимым программным обеспечением является встроенный веб-сервер RomPager, произведенный AllegroSoft. Как правило, он встраивается в прошивку и выпускается вместе с устройствами-носителями.
  • Ни одно устройство Check Point не подвержено уязвимости Misfortune Cookie.

«Misfortune Cookie является очень серьезной уязвимостью, она присутствует в прошивках устройств, использующихся в миллионах домов и компаниях малого бизнеса по всему миру. Если эту уязвимость вовремя не обнаружить и не устранить, ее эксплуатация  может позволить хакерам не только украсть персональные данные, но также получить контроль над домашними и офисными устройствами, — говорит Шахар Тал (Shahar Tal), менеджер по исследованиям вредоносного ПО и уязвимостей Check Point Software Technologies. — Цель Check Point — всегда быть на шаг впереди хакеров, чтобы защитить Интернет и его пользователей. Наше подразделение по исследованию вредоносного ПО и уязвимостей специализируется на выявлении пробелов в безопасности и разработке необходимых и своевременных мер для защиты Интернета».

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
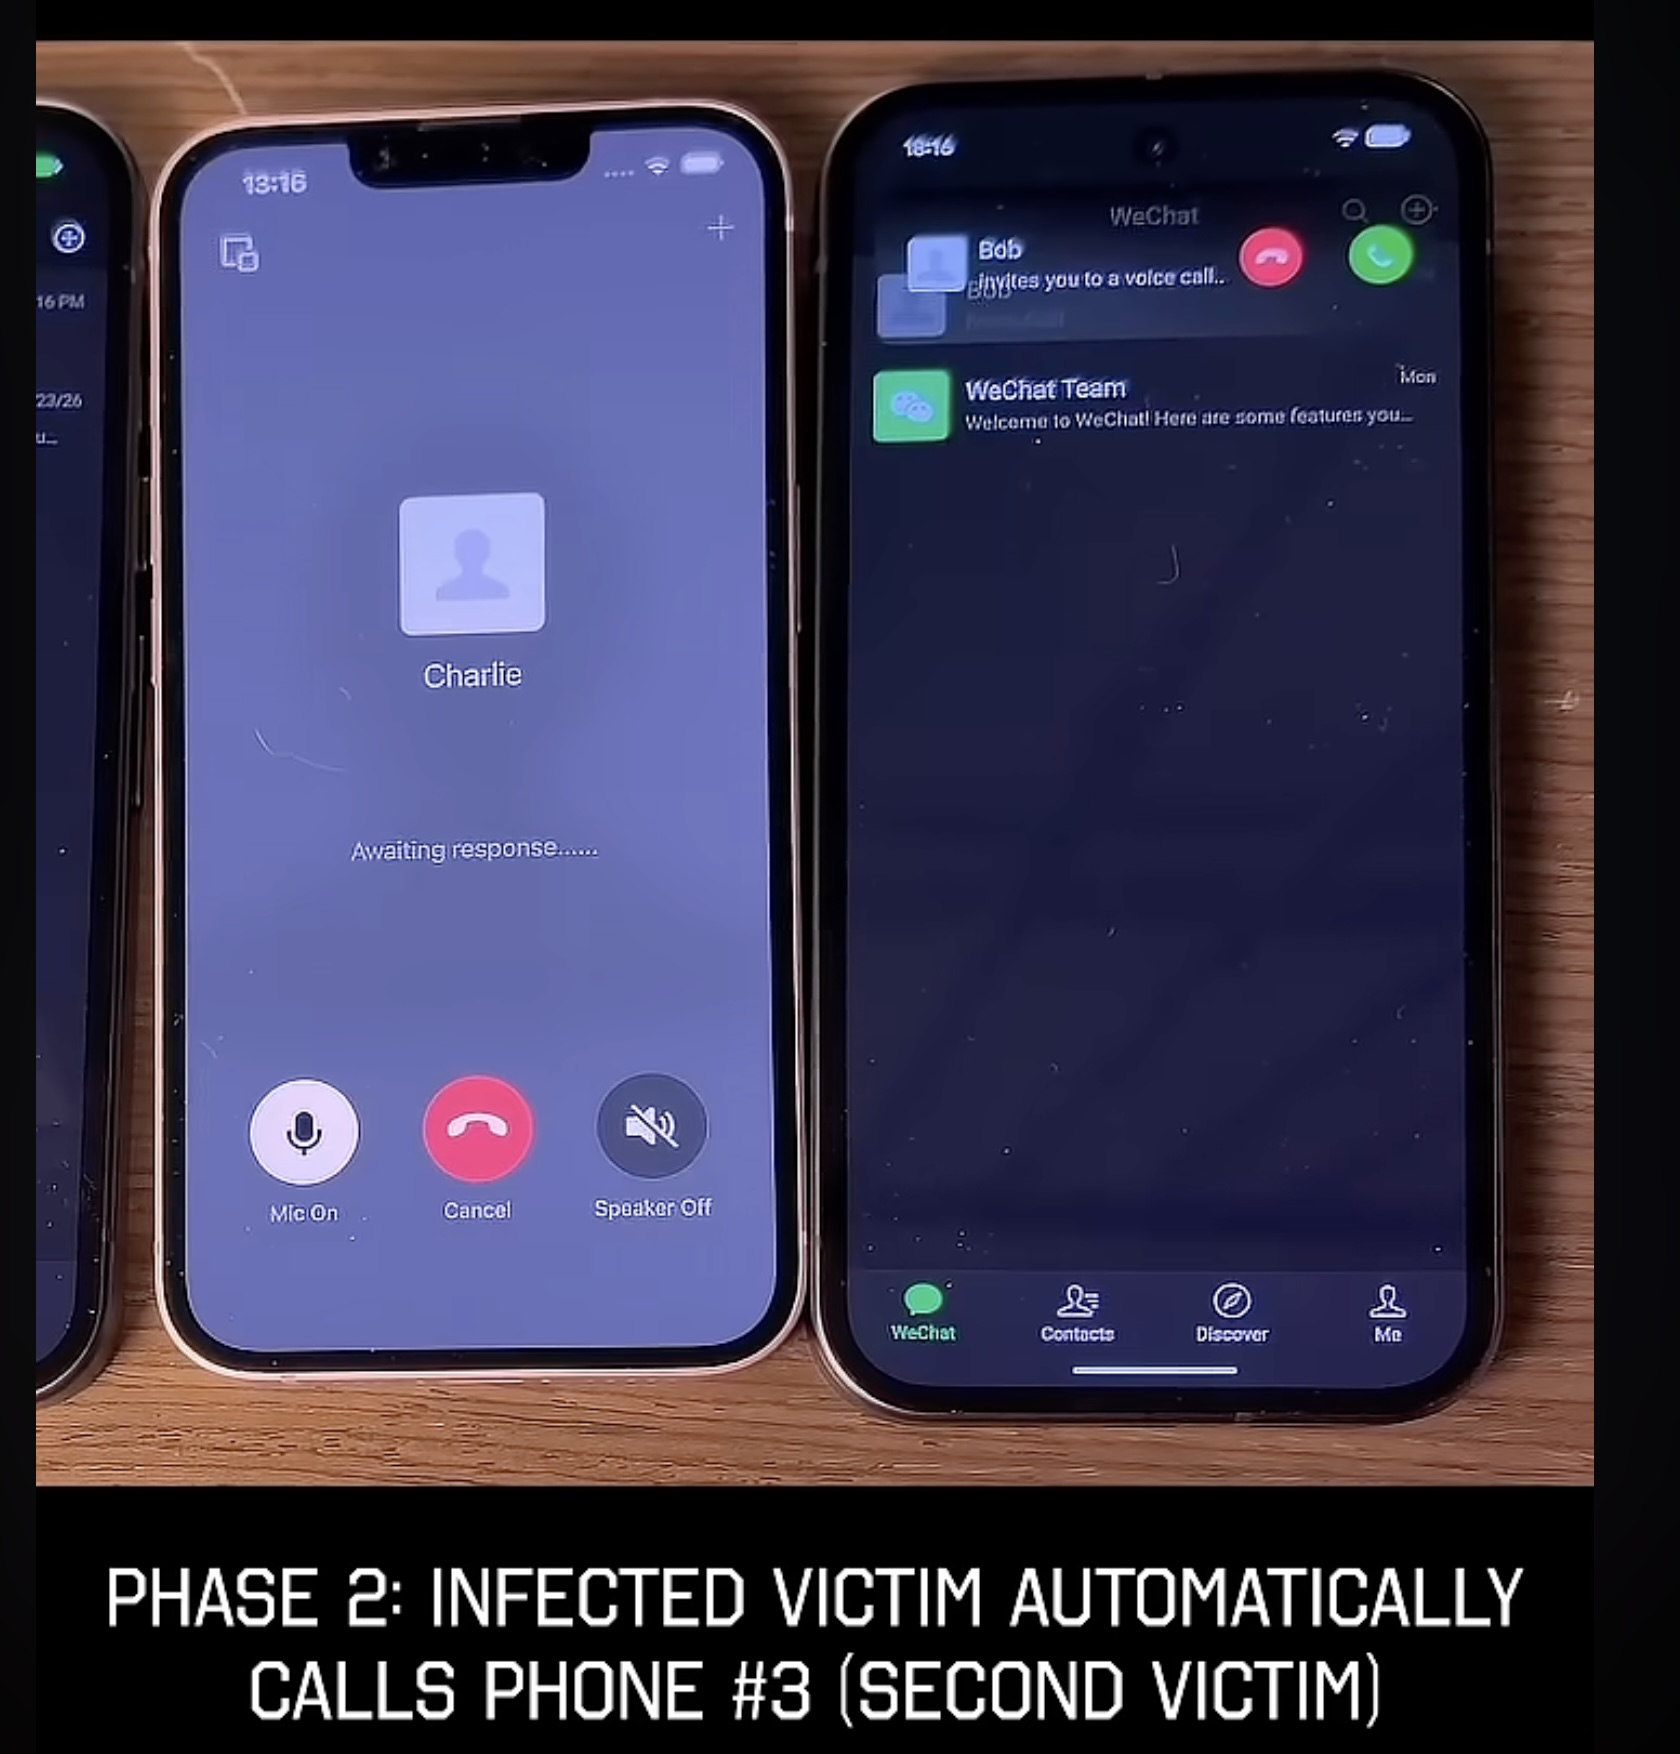

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru