


Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

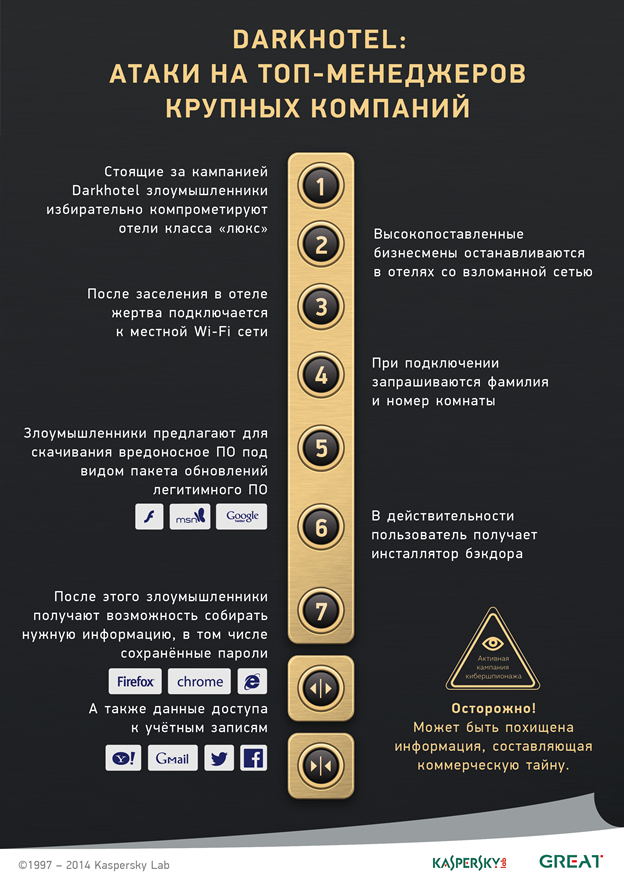
Лаборатория Касперского объявила о раскрытии новой кампании кибершпионажа Darkhotel. Целью злоумышленников в первую очередь стали остановившиеся в отелях премиум-класса бизнесмены и высокопоставленные лица. Кроме целевых атак применялись также методы массового заражения пользователей файлообменных сетей, из-за чего на данный момент по всему миру скомпрометированы тысячи компьютеров.

Среди жертв кампании – генеральные директора, вице-президенты, а также топ-менеджеры по продажам и маркетингу предприятий различных сфер деятельности. Киберпреступники действовали незаметно в течение как минимум 7 лет.

Владеющие корейским языком злоумышленники распространяли вредоносное ПО для слежки тремя способами: через файлообменные и P2P-сети, целевые атаки по электронной почте, а также с помощью общественных Wi-Fi-сетей в некоторых отелях Азии. Последний из перечисленных способов нацелен на высокопоставленных лиц, которые ведут бизнес и привлекают инвестиции в странах Азии, поэтому заслуживает особого внимания.

Механика такого рода атаки была тщательно продумана: после того, как жертва заселялась в отель и подключалась ко взломанной Wi-Fi-сети, указывая свою фамилию с номером комнаты, ей автоматически предлагалось скачать обновление для популярного ПО – GoogleToolbar, Adobe Flash или Windows Messenger. В действительности запуск инсталлятора приводил к установке бэкдора, который помогал киберпреступникам оценить степень своего интереса к жертве и необходимость доставки более сложных инструментов. Среди них – кейлоггер, троянец Karba, собирающий информацию о системе и установленных защитных продуктах, а также модуль, ворующий сохраненные пароли в Firefox, Chrome и Internet Explorer вкупе с данными доступа к ряду сервисов включая Twitter, Facebook и Google.


Другой вектор атаки этой же группировки предполагает рассылку целевых писем по электронной почте с вредоносными модулями. Рассылки нацелены на предприятия оборонной промышленности, а также государственный сектор и общественные организации. Последние несколько лет вложением к этим письмам служил эксплойт для уязвимостей в ПО Adobe, либо же они содержали ссылки на веб-ресурсы, эксплуатирующие неизвестные ранее уязвимости браузера Internet Explorer.

Другие способы заражения менее изощрены и таргетированы: к примеру, злоумышленники распространяют троянца через японские файлообменные ресурсы в составе архивов под видом дешифровщиков для видео-файлов, которые набирают десятки тысяч скачиваний.

«Данная атака не просто таргентирована – это точно просчитанная операция. Однако наряду с такой хирургической точностью мы наблюдаем классические почтовые рассылки и вовсе нецелевое распространение троянца через файлообменные сети – скорее всего, злоумышленники решали сразу несколько задач в рамках одной кампании, – комментирует Виталий Камлюк, ведущий антивирусный эксперт «Лаборатории Касперского». – Помимо использования надежного защитного ПО мы рекомендуем с осторожностью относиться к обновлениям ПО во время путешествий – лучше позаботиться об этом до начала поездки. Использование технологий VPN или хотя бы HTTPS-протокола при выходе в Интернет в путешествии также является необходимой мерой по защите от подобных атак»

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru