


Вирус-вымогатель CryptoBot сдаёт своих жертв через Twitter

Вирус-вымогатель CryptoBot сдаёт своих жертв через Twitter

Вирусы-вымогатели, которые шифруют файлы пользователей, требуя денег за расшифровку, терроризируют Интернет уже не первый год. Однако в нынешнем октябре они разбушевались не на шутку – очевидно, совершив новый эволюционный скачок в области автоматизации.

В начале месяца массовому заражению криптолокером подверглись сотрудники крупнейшей австралийской вещательной компании ABC, а и также почтовые и другие государственные службы страны.  В середине месяца более 100 тыс. американцев были заражены вирусом-шифровальщиком через рекламные баннеры, крутившиеся в роликах на YouTube.

Ну а в последние дни октября случилась активизация опасного шифровальщика в российском сегменте Интернета. Пользователи получают по почте вредоносный файл, который представляет собой обфусцированный JavaScript  размером 2.5 кб (MD5 ea834605f6bee2d4680aae0936655a30). При запуске троян загружает из Интернета и запускает дополнительные компоненты.

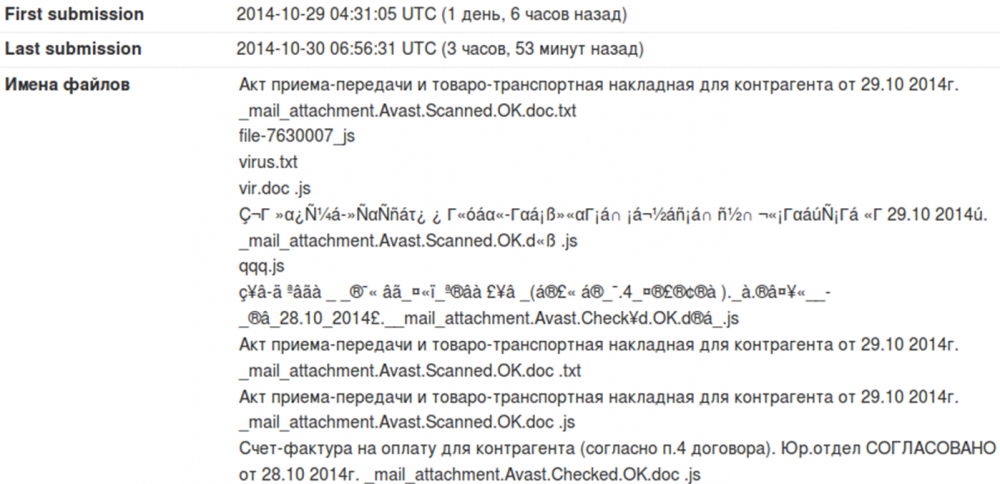
Описание вируса присутствует на Virustotal, там же в комментариях приводится и деобфусцированная версия скрипта.  Можно заметить, что файл неоднократно загружался на ресурс 29 и 30 октября 2014 г.

А вот как выглядят имена зараженных файлов, приходящих в почте – в основном они изображают деловые документы, причём якобы проверенные антивирусом (Avast.Scanned.OK)


После того, как пользователь откроет приложенный файл и запустит вредоносный скрипт, его информируют о том, что его документы, фото, базы данных, а также другие важные файлы «были зашифрованы с использованием криптостойкого алгоритма RSA-1024».

Далее пользователю предлагается подробная инструкция по спасению своих цифровых активов, которая сводится к следующему набору действий:

1. Ваши файлы зашифрованы. Отправьте нам письмо с KEY и UNIQUE в течение суток.

2. Нашли KEY.PRIVATE и UNIQUE.KEY на своем ПК, взяли пару зашифрованных файлов - отправили на почту paycrypt@gmail.com

3. Через некоторое время получаете ответ с гарантиями, инструкцией и стоимостью. Посетите наш Twitter. Посмотрите, что все получают ключи.

4. После оплаты получаете ключ дешифрования, ПО и инструкцию по дешифрованию.

Наиболее интересным в этой инструкции является пункт 3, в котором указан Twitter-аккаунт, публично разглашающий информацию об адресах электронной почты жертв атак (http://twitter.com/keybtc). Это не только позволяет продолжать монетизацию (например, с помощью рассылки спама на адреса жертв, часть из которых указывало служебные адреса электронной почты), но может и нанести существенный вред репутации пострадавших.

В частности, некоторые исследователи уже занялись анализом списка жертв – среди них оказалось много IT-компаний, включая и такие, которые сами занимаются информационной безопасностью.

Как и в большинстве атак по электронной почте, в данном случае использовались версии вредоносного ПО, которое в момент атаки не детектировалось большинством антивирусов. В связи с этим эксперты Positive Technologies советуют не открывать письма с непонятными вложениями - даже от знакомых адресатов. А на инфраструктурном уровне, в дополнение к антивирусным решениям, рекомендуется применять специализированные песочницы для проверки входящей почты, а также ограничить получение почтовых вложений, содержащих исполняемый код, в том числе в архивах.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru