


Вирус Эбола начинает распространяться через спам

Вирус Эбола начинает распространяться через спам

В сентябре доля нежелательной корреспонденции в глобальном почтовом трафике по подсчетам «Лаборатории Касперско го»  составила  66,5%, что на 0,7 пункта ниже показателя в августе. При этом с окончанием сезона отпусков отмечено существенное снижение количества срабатываний модуля антифишинга по сравнению с предыдущим месяцем – на 42,5%.

В сентябре с политических событий на Украине мошенники переключились на проблемы здравоохранения, в частности на вирус Эбола, создавая с помощью этой горячей темы новые сюжеты для «нигерийских» писем. Спамеры использовали не только хорошо обкатанные легенды, но и достаточно необычные выдуманные истории – так, в письме от якобы богатой жительницы Либерии, умирающей от лихорадки Эбола, говорилось о желании отдать безвозмездно более 1,5 миллиона долларов получателю с условием последующей передачи денег благотворительным организациям. Текст был нетипичным для «нигерийских» писем: очень подробным и содержащим объяснения сложившейся ситуации – все для того, чтобы получатель поверил в достоверность рассказа и вступил в переписку с мошенниками. Также в сентябре зафиксированы рассылки с рекламой различных способов заработка и, традиционно, всплеск писем с различными предложениями к новогодним праздникам.

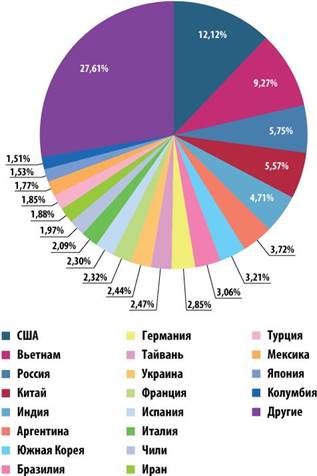
В глобальном рейтинге стран-источников спама лидирующую позицию сохранили за собой США (12%), однако по сравнению с прошлым месяцем их доля уменьшилась на 4 пункта. На второе место с четвертого поднялся Вьетнам с долей 9,3%. На третьем месте – Россия (5,8%), сместившаяся на одну позицию вниз, но оставшаяся лидером в Рунете (18,8%).


Глобальный рейтинг стран-источников спама в сентябре


С окончанием сезона отпусков и восстановлением деловой активности количество фишинговых атак снизилась – на 42,5%. При этом 37% срабатываний относятся к финансовому фишингу – имитация уведомлений от банков и финансовых организаций, поддельные страницы банков и платежных систем, что несколько больше, чем в прошлом месяце.

«Мошенников интересуют, прежде всего, деньги пользователей, и спамеры – не исключение. Для монетизации своих рассылок, они используют множество хитрых приемов, постоянно обновляют и совершенствуют их. Мы рекомендуем поставить надежное защитное решение класса Internet Security, чтобы забыть не только о спаме, но и о других опасностях в Интернете», – отмечает Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru