


Спамеры используют Украину

Спамеры используют Украину

Специалисты «Лаборатории Касперского» продолжают следить за спам-тенденциями в почтовом трафике, отмечая рост доли нежелательной корреспонденции и новые трюки злоумышленников. В августе зафиксированы массовые рассылки рекламы туров ко Дню независимости Украины, а также «нигерийских» писем, эксплуатирующих события на Украине. В целом же доля спама в глобальном трафике незначительно увеличилась и составила 67,2%.

В августе спамерами по обыкновению эксплуатировались мировые политические события и имена известных людей. Среди свежих трюков – распространение вредоносных программ при помощи поддельных уведомлений от судебных инстанций. Однако порой упор делался на бесхитростную простоту сообщения – в одной из рассылок мошенники прикрывались историей беженки с Украины, приехавшей в Россию с сыном и нуждающейся в трудоустройстве и месте проживания. Отсутствие упоминания о финансовой помощи и номер телефона в качестве обратной связи явно играли на руку спамерам. Однако звонить не стоит – в лучшем случае жертву попытаются уговорить перевести деньги, в худшем – сам звонок на телефон может оказаться платным.


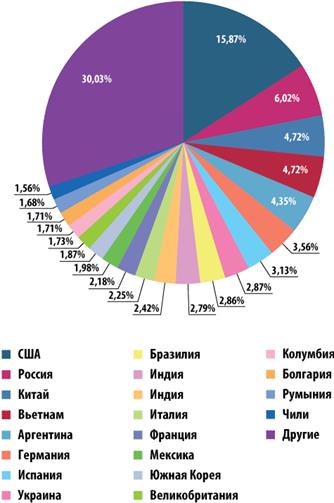
Страны-источники спама в мире, август 2014 г.


В мировом рейтинге стран-источников спама изменения не коснулись «большой тройки»: США с долей 15,9% существенно опережает Россию (6%) и Китай (4,7%) – показатели этих стран изменились не более, чем на 0,7 пункта. На четвертое место вышел Вьетнам (4,7%), пятую позицию заняла Аргентина (4,4%), а Украина покинула первую пятерку и оказалась на восьмом месте с долей 2,9%.

В августе почтовый антивирус у российских пользователей срабатывал приблизительно в два раза чаще, чем в прошлом месяце. Самым распространенным вредоносным вложением в августе стала HTML-страница, при открытии которой пользователь перенаправляется на зараженный сайт, где ему предлагается загрузить Binbot – сервис автоматической торговли популярными в Сети бинарными опционами. Об интересе спамеров к денежным средствам пользователя говорит и большое число банковских зловредов. В их числе – троянец Fibbit, который внедряется в Java-приложения для онлайн-банкинга с целью кражи аутентификационной информации, ключей, а также подмены транзакций и их результатов.

«Иногда пользователи ожидают от спамеров сложных схем проведения атак и за безобидным, на первый взгляд, письмом могут не распознать действия мошенников, которые на это и рассчитывают. Настоятельно рекомендуем в виртуальном мире не терять бдительности и поддерживать актуальное состояние антивирусных баз защитного решения», – отмечает Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru