


ESET обнаружила новую угрозу для русскоязычных пользователей Android

ESET обнаружила новую угрозу для русскоязычных пользователей Android

Эксперты антивирусной компании ESET (Словакия) обнаружили новую угрозу российского происхождения для Android. Бэкдор Spy.Krysanec распространяется через российские социальные сети и файлообменные площадки и маскируется под собственное ПО ESET.

Android/Spy.Krysanec – бэкдор (средство удаленного доступа), который специализируется на сборе персональных данных пользователя с зараженного устройства. Он может взаимодействовать с удаленным командным сервером, а также загружать и исполнять другие модули.


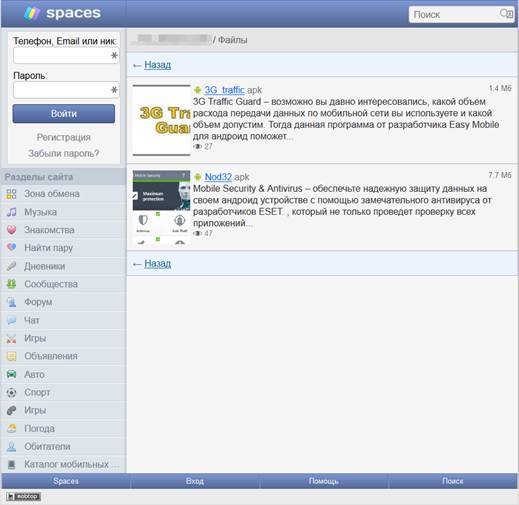
Новая угроза распространяется под видом легитимных приложений, в числе которых популярный антивирус для смартфонов и планшетов на базе Android ESET NOD32 Mobile Security, а также мобильное приложение Сбербанка MobileBank, программа 3G Traffic Guard и др. Специалисты вирусной лаборатории ESET обнаружили Spy.Krysanec на теневых площадках для обмена файлами и российских социальных сетях.


После заражения Spy.Krysanec загружает с удаленного сервера и исполняет следующие модули:

  • съемка камерой устройства
  • запись звука через микрофон устройства
  • определение текущих GPS-координат
  • получение списка установленных приложений
  • получение списка открытых страниц в браузере
  • доступ к списку контактов
  • доступ к SMS-сообщениям


Стоит отметить, что некоторые образцы Spy.Krysanec, проанализированные экспертами ESET, используют подключение к удаленному серверу, домен которого принадлежит провайдеру no-ip.com. Этот сервис не так давно фигурировал в новостях, когда Microsoft Digital Crimes Unit получила управление над его 22 доменами, использовавшимися для распространения вредоносного ПО.

«Маскировка вредоносной программы под легитимное приложение – наиболее распространенная схема заражения Android-устройств, – комментирует Артем Баранов, ведущий вирусный аналитик ESET Russia. – В качестве объекта маскировки злоумышленники выбирают игры и другое ПО, более того, иногда в коде вредоносной программы содержатся и полезные для пользователя функции».

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru