


Власти КНР опасаются трекинговых функций в смартфонах iPhone

Китай считает iPhone угрозой для государственных секретов, из-за гео-слежки

Китайские власти всерьез взялись за борьбу с американскими товарами и сервисами. Сначала в государстве запретили распространение операционной системы Windows 8, потом отказались от компьютерного оборудования IBM, а затем нацелились на Apple iPhone.

Согласно недавним сообщениям, Китай выступает против распространения телефонов iPhone в стране. Как известно, в iOS 7 присутствует специальная трекинговая система, которая предлагает разные рекомендации и улучшает работу топографических карт. Китайские министры полагают, что логи этой системы могут быть использованы недобросовестными исследователями для получения доступа к государственным секретам.

Как утверждает Apple, вся эта информация загружается исключительно на сервера компании в США. Делается это исключительно с вашего согласия. Кроме того, в любой момент вы можете отключить данную функцию. Команда из Купертино также сообщает, что она не предоставляет полученную информацию правительственным структурам.

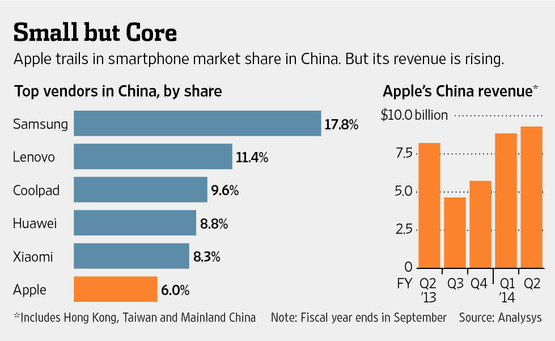
Apple страшно потерять китайский рынок. Во втором квартале 2014 года, компания заработала в стране почти 10 млрд долларов. Тем не менее, компания не является самым крупным поставщиком смартфонов в США. У Samsung и Lenovo доля рынка составляет 17,8% и 11,4%, а то время как у Apple только 6%. Возможно, Китай просто давит на Apple, чтобы удовлетворить требованиям конкурентов.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru