


Подросток из Австралии на час вывел из строя сервис TweetDeck

19-летний австралиец случайно взломал TweetDeck

19-летний австралиец случайно взломал TweetDeck

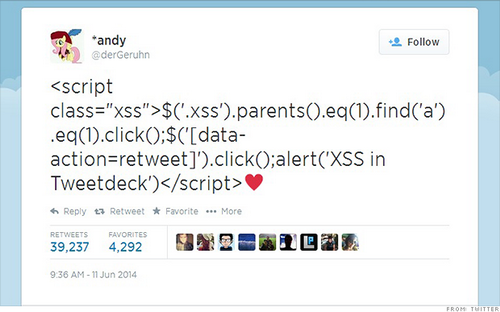
Twitter-сервис TweetDeck временно прекратил работу, после того как в коде программы была обнаружена брешь. Из-заошибки приложение начало выдавать странные сообщения и несанкционированные ретвиты. Во всем оказался виноват любопытный подросток.

Пользователи социального клиента сообщали о том, что они заметили предупреждающие сообщения о том, что Tweetdeck взломан. Администрация сервиса вынуждена была временно отключить TweetDeck. Примерно через час работу восстановили. Атака повлияла на многие известные социальные каналы, включая @NYTimes, @CBCNews и @BBCBreaking. Все источники сделали ретвит кусочка кода от пользователя @derGeruhn. В общей сложности сообщение было опубликовано 37 тысяч раз.

Взлом сервиса осуществил 19-летнийавстралиец по имени Флориан (никнейм Firo). Ему удалось спроектировать социального сетевого червя, который заражал учетные записи пользователей и рассылал ретвиты. Специалист случайно обнаружил брешь в системе безопасности, когда напечатал «&hearts» (для изображения сердечка в HTML). Оказывается, это действие в TweetDeck позволяло давать команды компьютерной программе прямо через твиты. По словам Флориана, он вовсе не собирался ничего взламывать. «Все произошло случайно», — сказал он в интервью CNN.


Фиро немедленно сообщил в Twitter об уязвимости, однако было слишком поздно. Червь начал жить своей жизнью, заражая тысячи аккаунтов. К счастью, в этот раз серьезного ущерба ошибка не нанесла.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru