

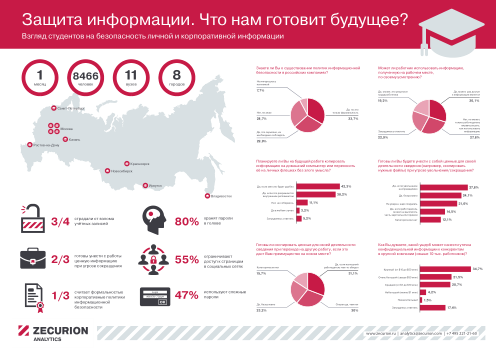

Более 60% студентов признались, что будут выносить корпоративную информацию работодателей

Более 60% студентов признались, что будут выносить корпоративную информацию

 Zecurion Analytics провёл опрос среди студентов российских вузов, в ходе которого более 60% опрошенных признались, что по возможности будут целенаправленно совершать кражу конфиденциальной информации работодателей. 


В ходе исследования было опрошено более 8,4 тыс. человек из 11 вузов 8 городов России. Исследование выявило серьёзную проблему для организаций — 54,3% потенциальных сотрудников планирует копировать важную для себя информацию в случае смены места работы. Только 15,7% опрошенных принципиально не будут использовать конфиденциальную информацию предыдущего работодателя. 

Такие показатели обусловлены тем, что почти половина всех респондентов (49,3%) убеждены — работник вправе распоряжаться корпоративной информацией по своему усмотрению. 19,2% студентов объясняют это тем, что собранная на рабочем месте информация является результатом труда самого сотрудника, а 30,1% уверены, что доступ к информации автоматически разрешает использовать её по своему усмотрению. 


«Судя по результатам опроса, отношение молодых специалистов к корпоративным данным можно охарактеризовать в лучшем случае как халатное. Мы выяснили, что больше 60% учащихся будут выносить информацию из компаний при угрозе увольнения, причём, примерно столько же опрошенных неплохо осведомлены о существовании политик информационной безопасности, — говорит Владимир Ульянов, руководитель аналитического центраZecurion. — Тем не менее, ситуация не является катастрофичной. Чтобы решить проблемы, которые мы выявили посредством опроса, необходимо плотнее работать со студентами и молодыми сотрудниками, проводить семинары и тренинги». 

В отличие от недобросовестного отношения к корпоративной информации, студенты внимательно относятся к защите своих личных данных. Осторожность респондентов обусловлена тем, что по результатам исследования, три четверти из них пострадали от взломов своих аккаунтов. Так, 55% учащихся ограничивают доступ к страницам в социальных сетях и используют сложные пароли (46,7%). При этом сами активно используют те же социальные сети для поиска информации об интересующих их людях. 

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru