


Более 60% студентов признались, что будут выносить корпоративную информацию работодателей

Более 60% студентов признались, что будут выносить корпоративную информацию

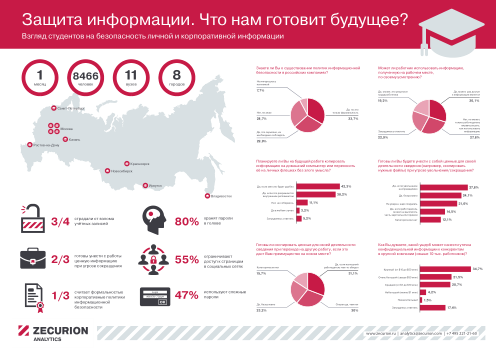
 Zecurion Analytics провёл опрос среди студентов российских вузов, в ходе которого более 60% опрошенных признались, что по возможности будут целенаправленно совершать кражу конфиденциальной информации работодателей. 


В ходе исследования было опрошено более 8,4 тыс. человек из 11 вузов 8 городов России. Исследование выявило серьёзную проблему для организаций — 54,3% потенциальных сотрудников планирует копировать важную для себя информацию в случае смены места работы. Только 15,7% опрошенных принципиально не будут использовать конфиденциальную информацию предыдущего работодателя. 

Такие показатели обусловлены тем, что почти половина всех респондентов (49,3%) убеждены — работник вправе распоряжаться корпоративной информацией по своему усмотрению. 19,2% студентов объясняют это тем, что собранная на рабочем месте информация является результатом труда самого сотрудника, а 30,1% уверены, что доступ к информации автоматически разрешает использовать её по своему усмотрению. 


«Судя по результатам опроса, отношение молодых специалистов к корпоративным данным можно охарактеризовать в лучшем случае как халатное. Мы выяснили, что больше 60% учащихся будут выносить информацию из компаний при угрозе увольнения, причём, примерно столько же опрошенных неплохо осведомлены о существовании политик информационной безопасности, — говорит Владимир Ульянов, руководитель аналитического центраZecurion. — Тем не менее, ситуация не является катастрофичной. Чтобы решить проблемы, которые мы выявили посредством опроса, необходимо плотнее работать со студентами и молодыми сотрудниками, проводить семинары и тренинги». 

В отличие от недобросовестного отношения к корпоративной информации, студенты внимательно относятся к защите своих личных данных. Осторожность респондентов обусловлена тем, что по результатам исследования, три четверти из них пострадали от взломов своих аккаунтов. Так, 55% учащихся ограничивают доступ к страницам в социальных сетях и используют сложные пароли (46,7%). При этом сами активно используют те же социальные сети для поиска информации об интересующих их людях. 

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru