


Британская разведка в 2011 году перехватывала данные Facebook

Британская разведка в 2011 году перехватывала данные Facebook

Журналист Гленн Гринвальд, ранее работавший в издании the Guardian и первым обнародовавший документы Эдварда Сноудена, сегодня разместил в открытом доступе новые материалы из его книги No Place to Hide, в которой он, опираясь на архивы Сноудена, рассказывает о методиках работы западных шпионских ведомств.

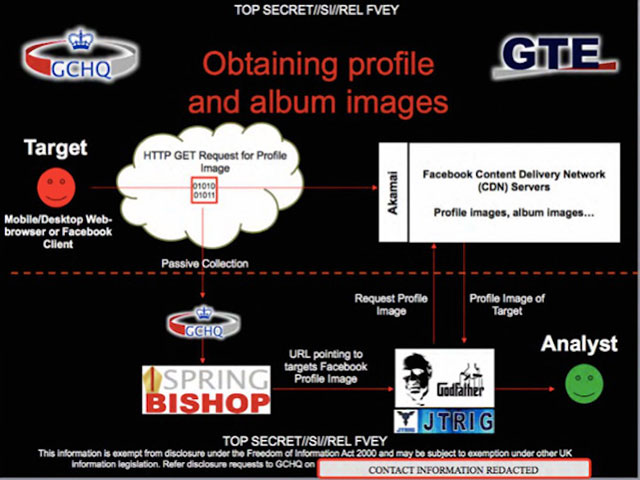
В опубликованных материалах сообщается о том, как именно британская радиоразведка  GCHQ (Government Communications Headquarters) перехватывала данные пользователей Facebook. В документах приводится презентация с визуальными схемами о том, как именно в 2011 году разведка перехватывала нужные данные из Facebook. Также в данных отмечается, что данные распределялись между разведывательными органами стан, входящих в разведывательную коалицию Five Eye.


По данным публикации, GCHQ разведчики перехватывали данные в том числе и из профилей пользователей, которые не были публичными и пользователей, которые блокировали данные от внешних получателей. Сообщается, что разведчики выявили ряд фундаментальных уязвимостей в модели безопасности Facebook и активно их использовали. Также они перехватывали данные, когда крупнейшая мировая соцсеть передавала пользовательские данные в CDN-сети компании Akamai Technologies, которая доставляла данные до конечных потребителей, сообщает cybersecurity.ru.

Гринвальд отмечает, что презентация датирована 2011 годом и не факт, что заявленные уязвимости существуют и по сей день.

В пресс-службе Facebook заявили, что не знакомы с презентациями Сноудена и не передавали данных разведслужбам.

Напомним, что еще в марте этого года глава Facebook Марк Цукерберг лично позвонил президенту США Бараку Обаме, чтобы пожаловаться на «угрозу», которую представляют для интернета действия американского правительства. «Я позвонил президенту Обаме, чтобы выразить свою озабоченность тем ущербом, который наносит правительство нашему будущему», - заявил 13 марта Марк Цукерберг на своем личной странице в Facebook.

Недовольство создателя первой в мире социальной сети демонстрирует эскалацию напряжённости между IT-сектором и правительством после разоблачений программ отслеживания, внедрённых американскими службами (в первую очередь — АНБ). В некоторых случаях АНБ якобы имитировало страницы Facebook, чтобы внедрить вирусы в компьютеры пользователей. По данным небезызвестного Эдварда Сноудена, АНБ имеет доступ к серверам Facebook, Google и Yahoo.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru