


Trend Micro выпустила два решения против Heartbleed

Trend Micro выпустила два решения против Heartbleed

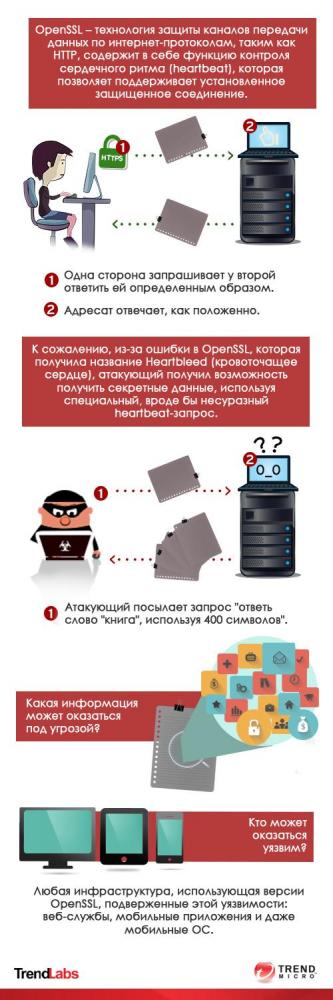
Чтобы помочь Интернет-пользователям защитить себя от уязвимости Heartbleed, приводящей  к нарушению безопасности SSL, Trend Micro Incorporated объявила о выпуске двух бесплатных Heartbleed-сканеров для компьютеров и мобильных устройств. Новые приложения предназначены для проверки веб-сайтов и мобильных приложений для Android, которые могут быть скомпрометированы Heartbleed.

Решения – плагин для браузера Chrome Trend Micro™ Heartbleed Detector и сканер приложений для мобильных устройств на ОС Android, уже доступны бесплатно в магазинах приложений Chrome Web Store и Google Play, соответственно.

Trend Micro Heartbleed Detector представляет собой мультиплатформенный плагин для Chrome, который позволяет пользователям компьютеров с Windows или Mac проверять на уязвимость URL-адреса веб-сайтов. Это приложение устанавливается в один клик.

Исследователи Trend Micro также обнаружили, что мобильные приложения столь же уязвимы к ошибке Heartbleed как и веб-сайты. Для предотвращения этой угрозы, компания Trend Micro разработала Heartbleed-детектор для проверки приложений на мобильных устройствах пользователя, а также серверов, с которыми они взаимодействуют. Если приложение окажется уязвимым к ошибке OpenSSL, детектор предложит пользователю удалить его.


«Trend Micro отреагировала на угрозу Heartbleed, предложив инструменты для защиты своих персональных данных всем пользователям Интернета», – говорит Раймунд Генес, технический директор компании Trend Micro. – «Покупки в мобильных приложениях и финансовые операции на мобильных устройствах становятся нормой, и Trend Micro считает жизненно важным предложить пользователям решение, позволяющее осуществлять финансовые транзакции, не опасаясь компрометации личных данных. Heartbleed – проблема, которая, возможно, никогда не будет решена полностью, но мы предоставляем и вносим актуальные обновления в наши решения, чтобы наилучшим образом защитить данные наших клиентов, а также обеспечить необходимую безопасность на каждом устройстве, которым они пользуются».

Уже сегодня пользователи могут загрузить сканеры Trend Micro Heartbleed Scanner для их компьютеров и мобильных устройств по ссылке https://chrome.google.com/webstore/detail/trend-micro-openssl-heart/cmib... или https://play.google.com/store/apps/details?id=com.trendmicro.tool.heartb...

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru