


Trend Micro выпустила два решения против Heartbleed

Trend Micro выпустила два решения против Heartbleed

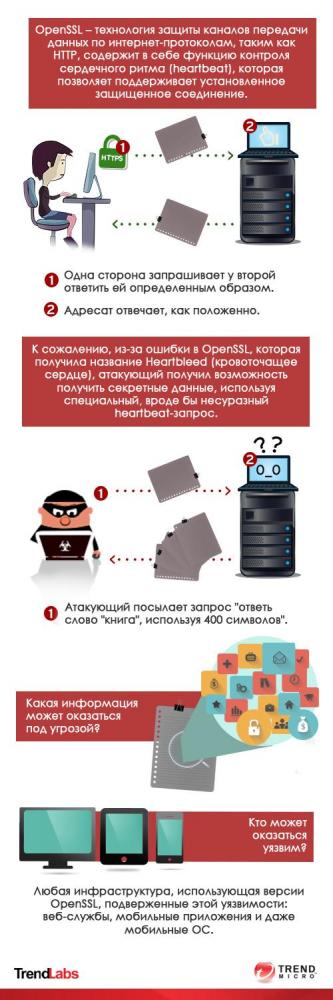
Чтобы помочь Интернет-пользователям защитить себя от уязвимости Heartbleed, приводящей  к нарушению безопасности SSL, Trend Micro Incorporated объявила о выпуске двух бесплатных Heartbleed-сканеров для компьютеров и мобильных устройств. Новые приложения предназначены для проверки веб-сайтов и мобильных приложений для Android, которые могут быть скомпрометированы Heartbleed.

Решения – плагин для браузера Chrome Trend Micro™ Heartbleed Detector и сканер приложений для мобильных устройств на ОС Android, уже доступны бесплатно в магазинах приложений Chrome Web Store и Google Play, соответственно.

Trend Micro Heartbleed Detector представляет собой мультиплатформенный плагин для Chrome, который позволяет пользователям компьютеров с Windows или Mac проверять на уязвимость URL-адреса веб-сайтов. Это приложение устанавливается в один клик.

Исследователи Trend Micro также обнаружили, что мобильные приложения столь же уязвимы к ошибке Heartbleed как и веб-сайты. Для предотвращения этой угрозы, компания Trend Micro разработала Heartbleed-детектор для проверки приложений на мобильных устройствах пользователя, а также серверов, с которыми они взаимодействуют. Если приложение окажется уязвимым к ошибке OpenSSL, детектор предложит пользователю удалить его.


«Trend Micro отреагировала на угрозу Heartbleed, предложив инструменты для защиты своих персональных данных всем пользователям Интернета», – говорит Раймунд Генес, технический директор компании Trend Micro. – «Покупки в мобильных приложениях и финансовые операции на мобильных устройствах становятся нормой, и Trend Micro считает жизненно важным предложить пользователям решение, позволяющее осуществлять финансовые транзакции, не опасаясь компрометации личных данных. Heartbleed – проблема, которая, возможно, никогда не будет решена полностью, но мы предоставляем и вносим актуальные обновления в наши решения, чтобы наилучшим образом защитить данные наших клиентов, а также обеспечить необходимую безопасность на каждом устройстве, которым они пользуются».

Уже сегодня пользователи могут загрузить сканеры Trend Micro Heartbleed Scanner для их компьютеров и мобильных устройств по ссылке https://chrome.google.com/webstore/detail/trend-micro-openssl-heart/cmib... или https://play.google.com/store/apps/details?id=com.trendmicro.tool.heartb...

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru