


Google наделил себя правом сканировать письма пользователей

Google наделил себя правом сканировать письма пользователей

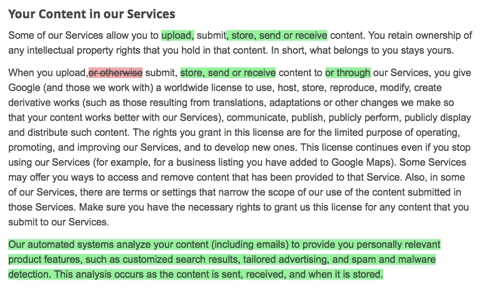
Компания Google обновила правила использования своих сервисов, добавив положение о собственном праве сканировать личную информацию пользователей. Сканирование касается не только писем, но и вообще любого контента.

«Наши системы автоматически анализируют ваш контент (включая почту), чтобы предлагать персонализированный сервис, включая результаты поиска, объявления и улучшенную защиту от спама и вредоносных ссылок», - говорится в новом абзаце правил.

Кроме того, Google внес поправки, благодаря которым получил возможность любых действий над пользовательским контентом, включая модификацию и распространение. И это касается не только контента, который пользователь загружает на серверы Google (например, в Google Drive), но и любых данных, передаваемых через любые сервисы Google, сообщает safe.cnews.ru.

«Когда вы загружаете, вносите или сохраняете контент в наших сервисах, а также отправляете или получаете контент посредством наших сервисов, вы предоставляете Google право использовать, хранить и модифицировать этот контент, создавать на основе его производные данные, передавать, публиковать, публично воспроизводить, публично отображать и распространять этот контент», - говорится в новых правилах.

Новые правила вступили в силу 14 апреля. Предыдущая редакция действовала с ноября 2013 г. Как сообщил представитель Google Мэтт Кэлман (Matt Kallman) агентству Reuters, правила были изменены «согласно полученным за последние несколько месяцев просьбам», и теперь «более понятны для пользователей».


Google изменил правила использования своих сервисов


Аналогичные правила в декабре 2012 г. представил сервис Instagram, чем вызвал бурю негодования среди пользователей. В новых правилах содержались пункты, дающие компании право демонстрировать снимки пользователей на сторонних сайтах без выплаты компенсации за авторское право. Instagram пообещала переписать правила более понятным языком, что, тем не менее, не уберегло ее от судебного иска.

Против Google тоже был подан судебный иск - в сентябре 2013 г. В нем говорилось, что сканирование писем нарушает федеральные законы и законы штатов о прослушке и охране частной жизни. В компании заявили, что сканирование почты необходимо для правильного функционирования сервиса.

В марте 2014 г. судья отказался объединить жалобы нескольких пользователей в единый коллективный иск против Google, объяснив это существенными отличиями в претензиях. В случае, если бы иск носил коллективный характер, Google было бы сложнее одержать победу.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru