


ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

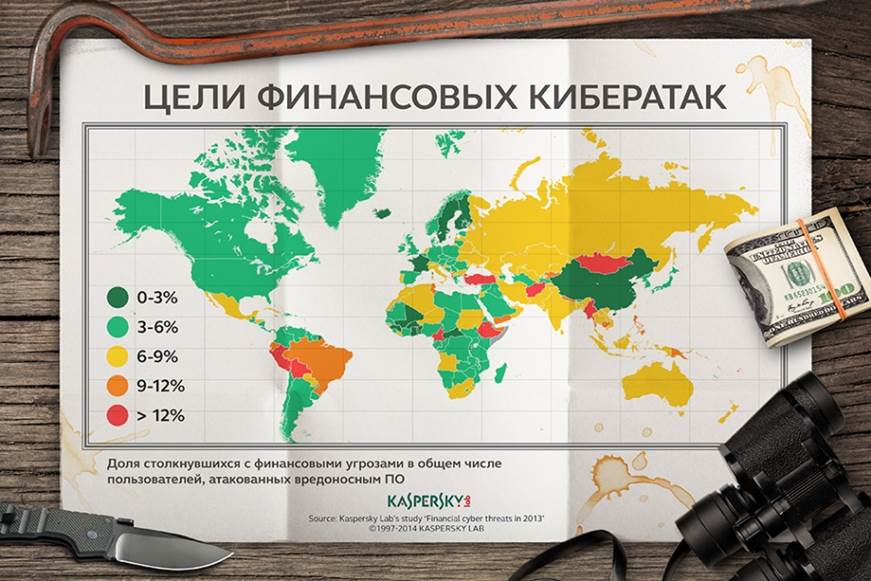
Киберпреступники все чаще пытаются получить доступ к электронным счетам пользователей – об этом свидетельствуют результаты исследования «Лаборатории Касперского», посвященного развитию финансовых киберугроз в 2013 году. Число зафиксированных компанией атак с использованием вредоносного ПО, нацеленного на кражу денег пользователя, в 2013 году составило 28,4 миллиона, что на 27,6% больше, чем годом ранее.

К финансовым киберугрозам причисляют банковские троянцы, клавиатурные шпионы, а также сравнительно новые программы для кражи виртуальных кошельков с Bitcoin и скрытой от пользователя генерации этой криптовалюты на зараженных компьютерах – именно они внесли основной вклад в рост общего числа финансовых киберугроз в минувшем году. Дополнительным фактором роста послужило обнаружение ряда опасных уязвимостей платформы Java, которые были использованы злоумышленниками в кибератаках.


За прошедший год продукты «Лаборатории Касперского» защитили от возможных финансовых потерь 3,8 миллиона пользователей, что выше аналогичного показателя прошлого года на 18,6%. Чаще всего злоумышленники использовали банковские троянцы – на них в минувшем году пришлось две трети атак. Однако по сравнению с 2012 годом их доля пошла на спад из-за растущей активности вредоносных приложений, нацеленных на Bitcoin. Клавиатурные шпионы, перехватывающие вводимые пользователем данные, также постепенно сдают позиции: киберпреступники все реже прибегают к этому узкоспециализированному типу программ, предпочитая троянцы с широким набором функций.

В сегменте вредоносного ПО для мобильных устройств за прошедший год также появились новые тенденции. Одной из них стал взрывной рост числа мобильных приложений для кражи денег с банковских счетов: за год коллекция образцов таких программ, собранная «Лабораторией Касперского», выросла почти в двадцать раз. При этом подавляющее большинство атак было нацелено на владельцев смартфонов на платформе Android.

«Прошедший год показал значительный рост доли финансовых киберугроз. Популярность банковских троянцев и других программ для получения финансовой информации обусловлена тем, что с их помощью киберпреступники могут быстро обеспечить себе незаконный доход. При этом набор приемов, используемых злоумышленниками, пополняется едва ли не каждый месяц, и уже нет уверенности, что оградить себя от них можно одной только бдительностью. Мы настоятельно рекомендуем финансовым организациям комплексно подходить к защите пользователей», – отметил Владимир Заполянский, руководитель отдела технического позиционирования «Лаборатории Касперского».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru