


Imperva обнаружила уязвимости в PHP

Преступники успешно эксплуатирют PHP-брешь

В мае 2012 года обнаружили брешь в безопасностии языка PHP. Несмотря на то, что для устранения проблемы давно выпустили патч, преступники продолжают использовать уязвимое место для взлома. Это ставит под вопрос защиту многих сайтов и открывает возможности для кражи данных.

Согласно данным компании Imperva, информация об эксплойте стала открытой в октябре 2013 года. Данные использовались для атак на веб-серверы. Фирма обнаружила 30 тыс. нападений через три недели после публикации информации. Из-за того, что многие пользователи не обновили PHP-коды веб-приложений, хакерам до сих пор удаются подобные взломы.

«Мы получили данные о том, что разные ботненты узнали об эффективности бреши. Компании удалось поймать копии бот-клиентов, в которых использовалась данная уязвимость», – заявил сотрудник Imperva Барри Штейман (Barry Shteiman).

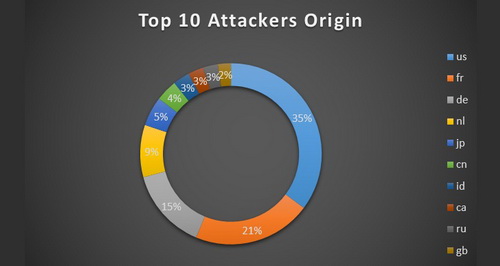
Страны, из которых чаще всего исходят PHP-атаки.

Ошибка присутствует в версиях кода 5.4.x и 5.3.x. До сих пор на них работает 16% открытых вебсайтов. Учитывая, что приблизительно 82% всех ресурсов сделано на PHP, база потенциальных жертв огромна. Специалисты утверждают, что 35% атак провели с территории США. Во Франции организовали 21% взломов, а в Германии – 15%. Источниками нападений были Нидерланды, Китай, Великобритания и Япония.

Самые крупные атаки длились день или полдня. Хакеры используют в своих интересах временной промежуток между атакой, её обнаружением и устранением.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru