


Imperva обнаружила уязвимости в PHP

Преступники успешно эксплуатирют PHP-брешь

В мае 2012 года обнаружили брешь в безопасностии языка PHP. Несмотря на то, что для устранения проблемы давно выпустили патч, преступники продолжают использовать уязвимое место для взлома. Это ставит под вопрос защиту многих сайтов и открывает возможности для кражи данных.

Согласно данным компании Imperva, информация об эксплойте стала открытой в октябре 2013 года. Данные использовались для атак на веб-серверы. Фирма обнаружила 30 тыс. нападений через три недели после публикации информации. Из-за того, что многие пользователи не обновили PHP-коды веб-приложений, хакерам до сих пор удаются подобные взломы.

«Мы получили данные о том, что разные ботненты узнали об эффективности бреши. Компании удалось поймать копии бот-клиентов, в которых использовалась данная уязвимость», – заявил сотрудник Imperva Барри Штейман (Barry Shteiman).

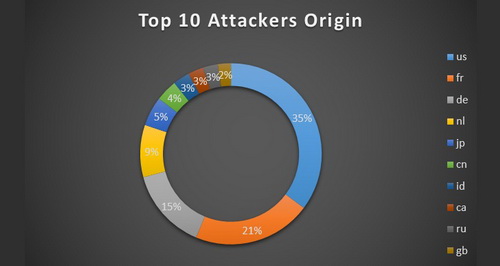
Страны, из которых чаще всего исходят PHP-атаки.

Ошибка присутствует в версиях кода 5.4.x и 5.3.x. До сих пор на них работает 16% открытых вебсайтов. Учитывая, что приблизительно 82% всех ресурсов сделано на PHP, база потенциальных жертв огромна. Специалисты утверждают, что 35% атак провели с территории США. Во Франции организовали 21% взломов, а в Германии – 15%. Источниками нападений были Нидерланды, Китай, Великобритания и Япония.

Самые крупные атаки длились день или полдня. Хакеры используют в своих интересах временной промежуток между атакой, её обнаружением и устранением.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru