


Imperva обнаружила уязвимости в PHP

Преступники успешно эксплуатирют PHP-брешь

В мае 2012 года обнаружили брешь в безопасностии языка PHP. Несмотря на то, что для устранения проблемы давно выпустили патч, преступники продолжают использовать уязвимое место для взлома. Это ставит под вопрос защиту многих сайтов и открывает возможности для кражи данных.

Согласно данным компании Imperva, информация об эксплойте стала открытой в октябре 2013 года. Данные использовались для атак на веб-серверы. Фирма обнаружила 30 тыс. нападений через три недели после публикации информации. Из-за того, что многие пользователи не обновили PHP-коды веб-приложений, хакерам до сих пор удаются подобные взломы.

«Мы получили данные о том, что разные ботненты узнали об эффективности бреши. Компании удалось поймать копии бот-клиентов, в которых использовалась данная уязвимость», – заявил сотрудник Imperva Барри Штейман (Barry Shteiman).

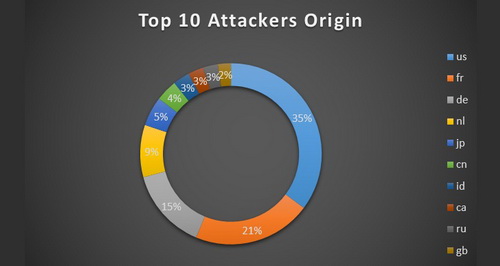
Страны, из которых чаще всего исходят PHP-атаки.

Ошибка присутствует в версиях кода 5.4.x и 5.3.x. До сих пор на них работает 16% открытых вебсайтов. Учитывая, что приблизительно 82% всех ресурсов сделано на PHP, база потенциальных жертв огромна. Специалисты утверждают, что 35% атак провели с территории США. Во Франции организовали 21% взломов, а в Германии – 15%. Источниками нападений были Нидерланды, Китай, Великобритания и Япония.

Самые крупные атаки длились день или полдня. Хакеры используют в своих интересах временной промежуток между атакой, её обнаружением и устранением.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru