


Выложены похищенные данные сотен тысяч пользователей

Хакеры выложили на Pastebin данные 300 тыс. пользователей

За последние 12 месяцев на ресурсе Pastebin опубликовали украденную информацию о 300 тыс. человек. Об этом сообщили сотрудники компании High-Tech Bridge. Это удивляет, ведь ресурс автоматически обнаруживает важные данные и быстро их удаляет.

Эксперты по безопасности отслеживали утечки данных о более чем ста пользователях. Специалисты не брали во внимание ложные взломы и дубликаты. По словам сотрудников фирмы, каждая утечка содержит сведения приблизительно о тысяче людей. Половина паролей, опубликованных на Pastebin, были зашифрованными.

«Анализируя украденную информацию, мы пришли к выводу, что данные попадают на Pastebin из двух источников: небезопасных веб-приложений и взломанных ПК с троянами», – сказал глава High-Tech Bridge Илья Колоченко.

Президент компании утверждает, что атаки на веб-приложения – один из простейших способ кражи данных. У сайтов часто есть неограниченный доступ к центральной базе информации. Этого достаточно, чтобы найти проблему в коде SQL и использовать её для взлома.

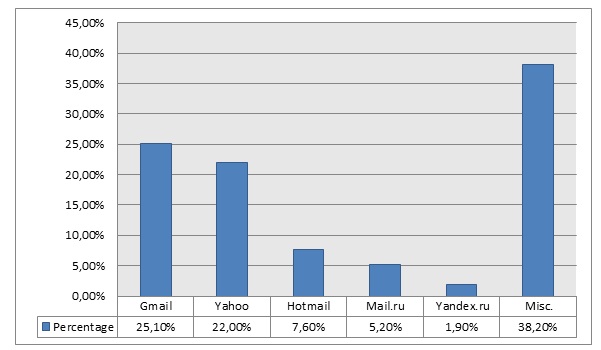
Какие краденные данные о почтовых системах чаще всего выкладывают?

В докладе High-Tech Bridge указано, что более 40% информации на Pastebin касается систем электронной почты, другие 40% – разных онлайн-сервисов. 13,1% припадает на социальные сети, 2,8% – на онлайн игры. 1,5% данных украли из систем онлайн-платежей. Оставшиеся 1,1% просочились из онлайн-магазинов.

Больше всего от хакеров страдают клиенты Gmail (25%), Yahoo (22%), Hotmail (7%) и Mail.ru (5%). Другие подробности исследования можно обнаружить на сайте компании.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru