



Троян Win32/Corkow атакует клиентов российских банков

Троян Win32/Corkow атакует клиентов российских банков

Международная антивирусная компания ESET предупреждает об активизации банковского трояна Win32/Corkow, поражающего системы дистанционного банковского обслуживания. Атаки вредоносной программы направлены на пользователей из России и Украины, на них приходится 86% заражений.

Win32/Corkow – комплексная вредоносная программа, предназначенная для хищения аутентификационных данных для онлайн-банкинга. Первые ее модификации появились в 2011 году, но, в отличие от широко известного трояна Carberp, Corkow до сих пор не стал настолько известным.


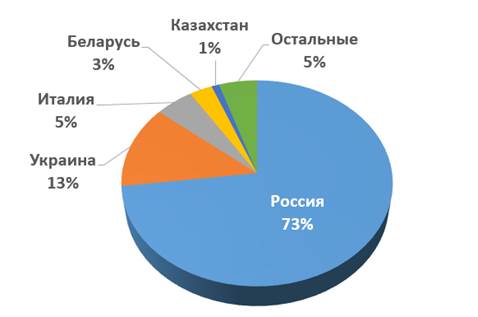
География распространения банковского трояна Win32/Corkow


Подобно другим банковским троянам, Win32/Corkow имеет модульную архитектуру. Это означает, что злоумышленники могут по мере необходимости расширять спектр его возможностей для хищения конфиденциальных данных.

Как показано на диаграмме выше, больше всего заражений приходится на Россию и Украину (73 и 13% соответственно). Неудивительно, что эти страны пострадали больше других, так как Win32/Corkow имеет российское происхождение. Троян содержит вредоносный модуль, нацеленный на компрометацию системы онлайн-банкинга iBank2, которая используется российскими банками и их клиентами.

«Проанализировав Win32/Corkow, мы пришли к выводу, что по своей структуре и возможностям эта вредоносная программа действительно похожа на печально известный Carberp. Вредоносный код Java, который используется для атаки на iBank2, содержит строки русского и украинского языка, которые используются в этой системе дистанционного банковского обслуживания, что явно указывает на его направленность на Россию и Украину», – говорит Антон Черепанов, исследователь ESET, который осуществлял анализ Win32/Corkow.

В арсенале Win32/Corkow есть также клавиатурный шпион, модуль для снятия скриншотов с рабочего стола, веб-инъекций и кражи данных веб-форм. Кроме того, троян поддерживает удаленный доступ к зараженному компьютеру и установку другой вредоносной программы для кражи паролей – Pony (детектируется антивирусными продуктами ESET как Win32/PSW.Fareit).

Еще одна характерная особенность Corkow – ориентация на веб-сайты и соответствующее ПО, которое относится к виртуальной валюте Bitcoin, а также компьютеры разработчиков приложений для Android. Далее злоумышленники могут получить несанкционированный доступ к аккаунтам счетов Bitcoin скомпрометированных пользователей со всеми вытекающими последствиями.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru
