

Новый вариант Zeus крадет пароли и шифруется

Новый вариант Zeus крадет пароли и шифруется

Вредоносный код Gameover, представляющий собой вариант червя Zeus, ориентированный на кражу паролей, теперь использует шифрование для затруднения работы межсетевых экранов и систем обнаружения вторжения. Антивирусные специалисты говорят, что прежде вредоносные коды редко полностью шифровали собственные коммуникации и появление шифрованных вредоносов может значительно затруднить работу обнаруживающих средств.


Ранее вредоносный код Gameover был замечен в атаках против пользователей Bitcoin в Китае, а также против CryptoLocker. ИТ-аналитик компании Malcovery Security Гэри Уорнер говорит, что все варианты Zeus сейчас уже детектируются антивредоносными продуктами, поэтому создатели данного вредоноса решили шифровать свою разработку, превратив ее из исполняемого EXE-файла в неисполняемый enc-файл, сообщает cybersecurity.ru.

По его словам, именно такое расширение и неисполняемая природа кода должны ввести в заблуждение жертв, а для дальнейшей деятельности вредоноса, код просит у пользователей через фишинговый email скачать некое обновление, которое, собственно, и дешифрует вредоносный код из его контейнера. При этом, сам код даже после дешифровки продолжит шифровать свои коммуникации, а программа-распаковщик закидывает вредоносный код в неожиданную для пользователя папку.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
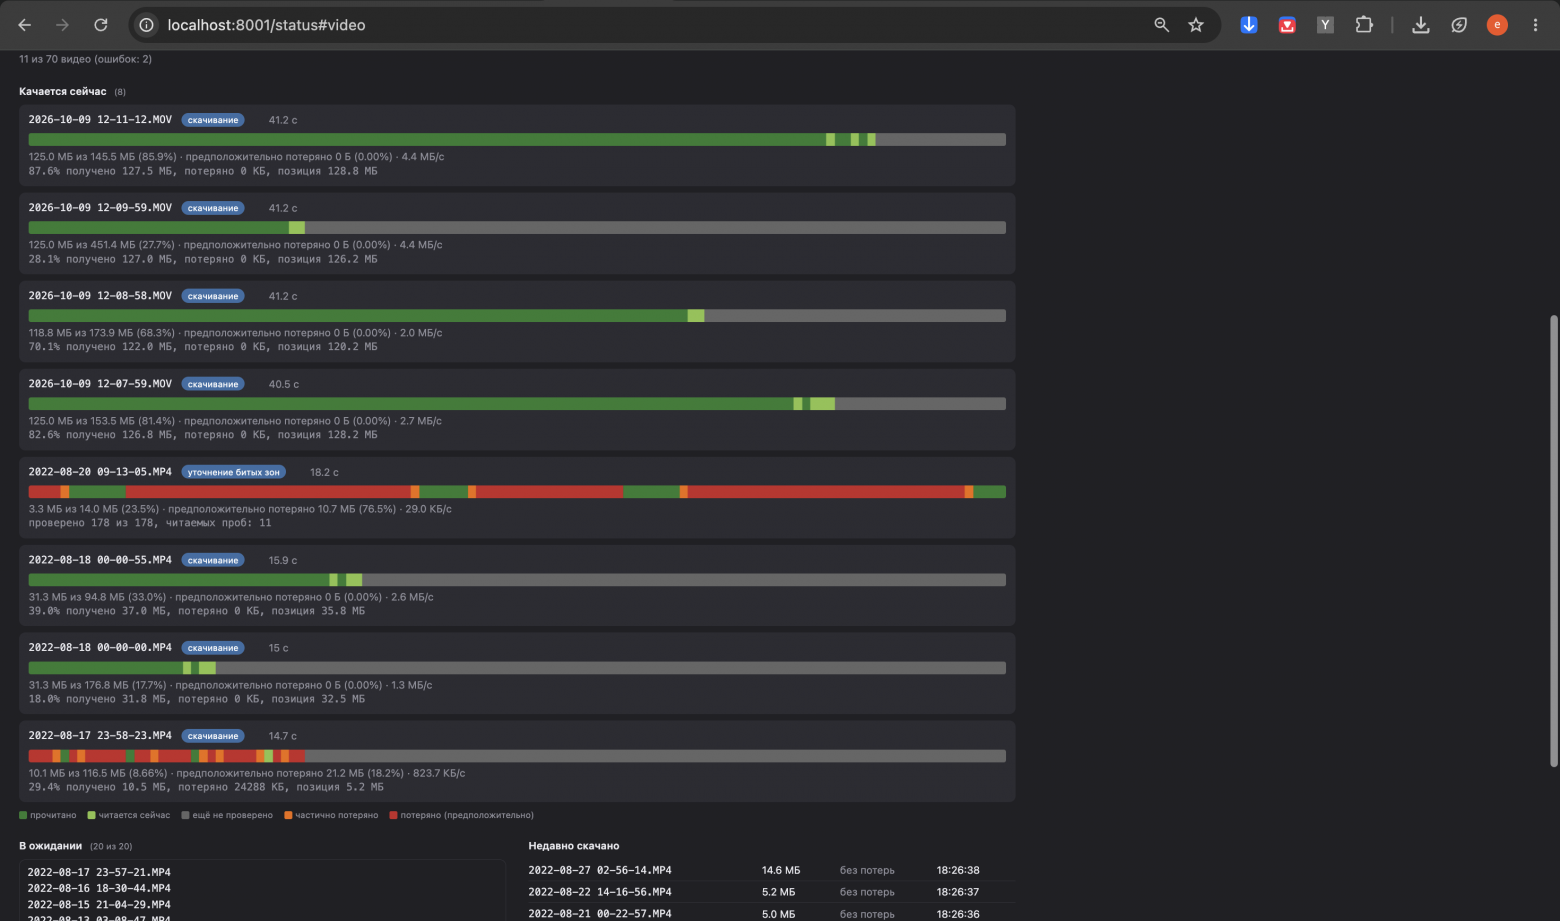
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
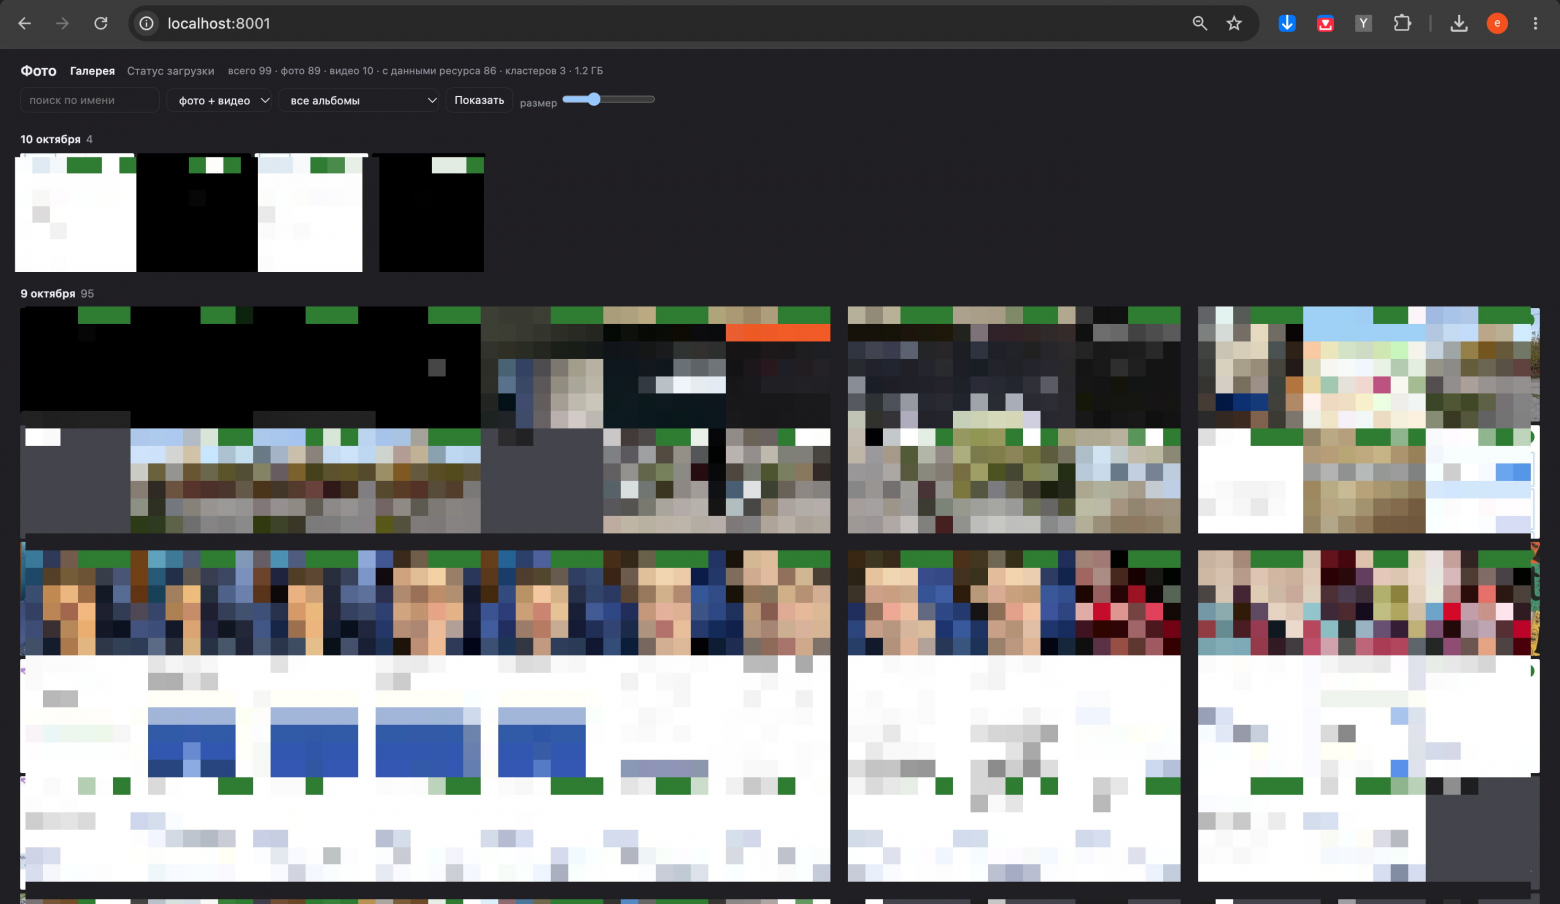
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru