


FileZilla крадет ваши данные

По Сети гуляет зараженный клиент FileZilla

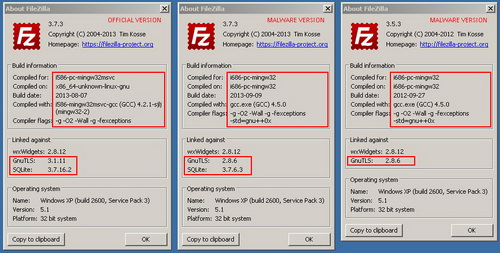
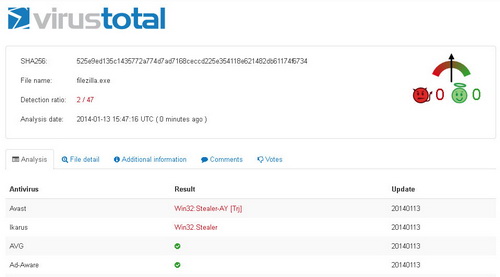
Сотрудники компании Avast просят пользователей осторожно относиться к программе FileZilla. В Сети обнаружены версии приложения 3.7.3 и 3.5.3., способные украсть учетные данные пользователей. За последнее время эксперты наблюдают резкое увеличение таких клиентов в Сети.

Во-первых, вызывают подозрения ссылки, по которым скачивается программа. В большинстве случаев приложение расположено на взломанных страницах с поддельным контентом. Например, тексты и комментарии пользователей отображаются в виде картинок. Графический интерфейс пользователя в хакерском варианте практически идентичен официальному. Отличие в том, что взломанная версия приложения использует юникод 2.46.3, а официальная – v2.45. Другие элементы типа кнопок, иконок, изображений и текстов такие же.

Установленный FTP-килент выглядит как официальная версия. Он полностью рабочий. Пользователи не могут заметить, что программа действует самовольно. Фальшивость становится заметна, когда FileZilla не хочет обновляться. Скорее всего, это защита от переписывания вредоносного кода.


Сотрудники Avast обнаружили, что создатели вредоносного софта использовали его открытый код для внедрения собственной функции. Алгоритм – часть измененного кода FileZilla.exe. Он похищает учетные данные пользователей. Операция проходит быстро и бесшумно. Софт не отсылает хакерам файлы или сохраненные FTP-соединения.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru