


Google говорит о популяризации стандартов аутентификации почты

Стандарты DKIM и SPF помогли сократить спам

После почти десяти лет работы крупнейшие проекты, направленные на борьбу со спамом, фишингом и кражей личных данных, начали приносить плоды. По словам Google, доля спама за последнее время значительно сократилась, благодаря разработке и популяризации стандартов e-mail аутентификации.

Представители интернет-индустрии и группы, предлагающие различные стандарты, плотно сотрудничают с 2004 года. Вместе они настаивают на переходе на новую систему аутентификации, которая бы не позволила выдавать себя за другого пользователя по электронной почте. Проблема заключалась не только в разработке определенных стандартов, но и в их повсеместной интеграции.

Элие Бурсштайн (Elie Bursztein) из Google и Виджей Эранти (Vijay Eranti) из подразделения, занимающегося Gmail, утверждают, что после долгих лет работы стандарты DomainKey Identified Email (DKIM) и Sender Policy Framework (SPF) наконец-то получили широкое распространение.

«91,4% электронных писем для пользователей Gmail приходят от аутентифицированных отправителей», – утверждают специалисты. Удостоверившись в том, что e-mail был аутентифицирован, стандарты значительно упростили блокировку миллиардов спам-сообщений и фишинговых посланий. По словам специалистов, электронная почта продолжает оставаться одним из самых важных каналов для работы и общения.

3,5 сайтов полагаются на стандарт SPF при рассылке e-mail через SMTP-сервера. Это примерно 89,1% писем, которые присылаются на Gmail. Более полумиллиона доменов, отсылаемых и принимаемых почту, перешли на DKIM-стандарты. Это примерно 76,9%всех e-mail, получаемых Gmail.

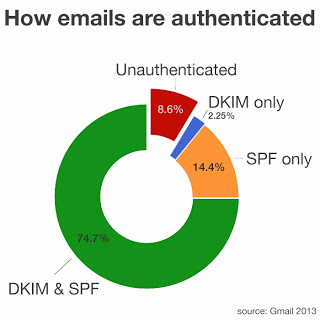
74,7% всех входящих сообщений на Gmail-ящики аутентифицируются через DKIM и SPF. 80 тысяч доменов используют e-mail-политики, позволяющие Google использовать стандарт DMARC (Domain-based Message Authentication, Reporting and Conformance). С помощью этой технологии отсеваются миллионы вредоносных писем.

Эксперты также советуют всем компаниям переходить на 1024-битное шифрование для обеспечения дополнительной безопасности.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru