


Google говорит о популяризации стандартов аутентификации почты

Стандарты DKIM и SPF помогли сократить спам

После почти десяти лет работы крупнейшие проекты, направленные на борьбу со спамом, фишингом и кражей личных данных, начали приносить плоды. По словам Google, доля спама за последнее время значительно сократилась, благодаря разработке и популяризации стандартов e-mail аутентификации.

Представители интернет-индустрии и группы, предлагающие различные стандарты, плотно сотрудничают с 2004 года. Вместе они настаивают на переходе на новую систему аутентификации, которая бы не позволила выдавать себя за другого пользователя по электронной почте. Проблема заключалась не только в разработке определенных стандартов, но и в их повсеместной интеграции.

Элие Бурсштайн (Elie Bursztein) из Google и Виджей Эранти (Vijay Eranti) из подразделения, занимающегося Gmail, утверждают, что после долгих лет работы стандарты DomainKey Identified Email (DKIM) и Sender Policy Framework (SPF) наконец-то получили широкое распространение.

«91,4% электронных писем для пользователей Gmail приходят от аутентифицированных отправителей», – утверждают специалисты. Удостоверившись в том, что e-mail был аутентифицирован, стандарты значительно упростили блокировку миллиардов спам-сообщений и фишинговых посланий. По словам специалистов, электронная почта продолжает оставаться одним из самых важных каналов для работы и общения.

3,5 сайтов полагаются на стандарт SPF при рассылке e-mail через SMTP-сервера. Это примерно 89,1% писем, которые присылаются на Gmail. Более полумиллиона доменов, отсылаемых и принимаемых почту, перешли на DKIM-стандарты. Это примерно 76,9%всех e-mail, получаемых Gmail.

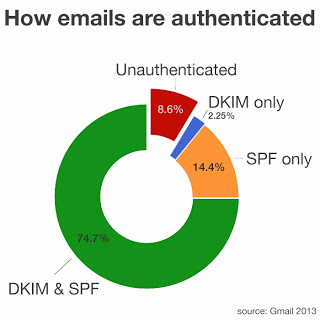
74,7% всех входящих сообщений на Gmail-ящики аутентифицируются через DKIM и SPF. 80 тысяч доменов используют e-mail-политики, позволяющие Google использовать стандарт DMARC (Domain-based Message Authentication, Reporting and Conformance). С помощью этой технологии отсеваются миллионы вредоносных писем.

Эксперты также советуют всем компаниям переходить на 1024-битное шифрование для обеспечения дополнительной безопасности.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru