


Ботнет ZeroAccess продолжает работу, несмотря на усилия органов

Microsoft и полиция «подбила» ботнет ZeroAccess

Правоохранительные органы из стран Европы и США под предводительством Microsoft разрушили ботнет ZeroAccess (Sirefef). Эта сеть инфицировала более 2 млн устройств из разных уголков мира. Взломщики перехватывали поисковые результаты и направляли жертв на вебсайты, которые наводняли компьютеры вредоносными программами и крали информацию.

В операции по разрушению ботнета принимали участие полицейские из Латвии, Нидерландов, Швейцарии и Германии. В этих странах обнаружили сервера ZeroAccess. A10 Networks предложила Microsoft технологию, которая позволила обрушить ботнет.

ZeroAccess разработан для «click-мошенничества». Из-за этой методики пользователи теряли около $2,7 млн (€2 млн) каждый месяц. Сеть построена на peer-to-peer (P2P) архитектуре. ZeroAccess оказалась настолько сложной и разветвленной, что все усилия полицейских не смогли ее уничтожить. Microsoft продолжит работу с партнерами над очисткой пострадавших машин.

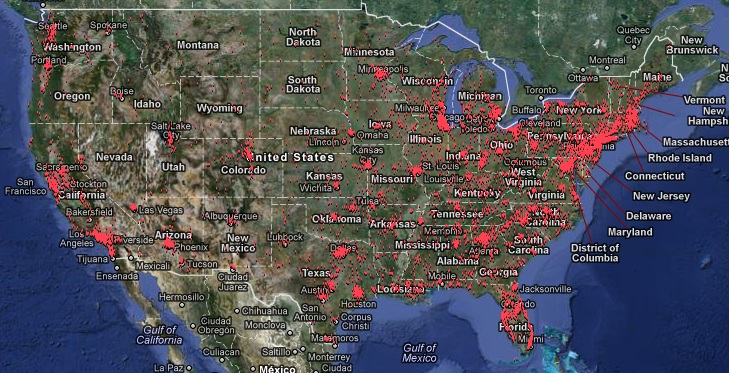
Инфекции ZeroAccess на территории США в апреле 2012.

Правоохранительные органы надеются, что проведенные мероприятия усложнит работу ботнета и перекроет канал заработка преступников. Преступники будут вынуждены заново строить инфраструктуру. Об этом рассказал сотрудник Microsoft Digital Crimes Unit Ричард Домингез Боскович (Richard Domingues Boscovich).

Напомним, что Microsoft подала в суд на восьмерых граждан, которые были замешаны в работе ботнета. Microsoft, Europol и ФБР также смогут в скором времени узнать, какие именно рекламные сети связаны с преступниками.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru