

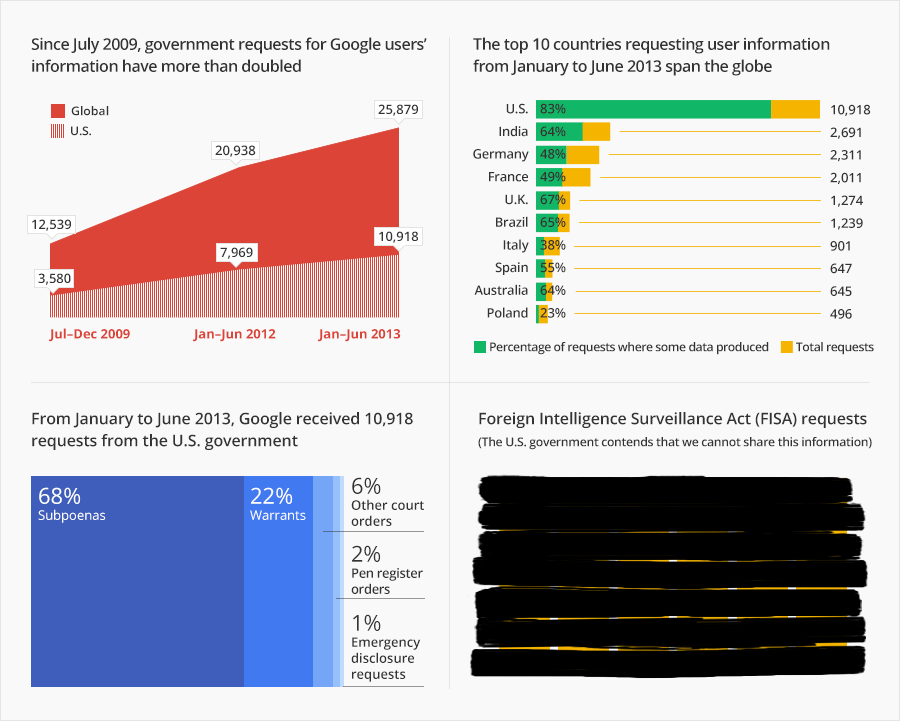

США обратилось к Google 11 тысяч раз за полгода

Google хочет рассказать о шпионской деятельности США

Правительства многих стран регулярно обращаются к Google с просьбой раскрыть личные данные пользователей. Сегодня таких обращений почти в два раза больше, чем три года тому назад. Однако Google больше всего беспокоит, что правительство США не разрешает рассказать о происходящем.

В период между январем и июнем 2013 года правительство США обратилось к Google 11 тысяч раз, требуя предоставить информацию о пользователях систем Gmail, Google Docs и прочих продуктов компании. Обращения от США составляют 42% от общего количества обращений со всего мира. Для сравнения Индия переслала в Google 2,7 тысяч просьб, а во второй половине 2009 года, когда Google создала свой первый «отчет о прозрачности», США обращалась к компании только 3580 раз.

Коллективные просьбы от различных правительств за последние три года практически удвоились. Google отмечает в блоге, что на самом деле обращений намного больше, однако корпорация не имеет права рассказывать о некоторых из них. Именно из-за этих засекреченных обращений Google чувствует себя крайне виноватой перед своими клиентами.

Черным закрашены секретные обращения от США в компанию Google.

«Мы считаем, что вы имеете право знать, с какими требованиями к нам обращается правительство и различные компании», – говорит директор по юридическим вопросам Google Ричард Салгадо (Richard Salgado), – «Однако Министерство юстиции США не разрешает раскрывать эти данные, так как они касаются вопросов национальной безопасности или подпадают под Foreign Intelligence Surveillance Act (FISA)».

FISA стал для правительства США удобным инструментом, который позволяет скрывать практически любую слежку. Этот документ не дает технологическим компаниям раскрывать информацию о государственных запросах. Многим подобное положение дел не нравится. Например, Apple недавно опубликовавшая подробный отчет о сотрудничестве с государством, также просит право обнородовать данные обо всех шпионских просьбах чиновников.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru