


Портал HackSurfer визуализирует глобальные сетевые угрозы

HackSurfer – мгновенный анализ кибер-угроз

Журнал Forbes рассказал о HackSurfer.com – информационном сервисе, освещающем глобальные киберугрозы. Отличительной особенностью стартапа, основанного ветераном индустрии Джейсоном Поланкичем (Jason Polancich), заключается в том, что информация доступна всем: корпорациям, аналитикам, журналистам и хакерам.

Платформа HackSurfer призвана помочь в создании более надежных компьютерных систем безопасности. Портал собирает информацию об угрозах со всего мира. Пока в компании трудится только 16 человек, большая часть из которых ранее была занята в сфере информационной безопасности. Компания транслирует свои отчеты в Twitter и Facebook. Цель компании – помочь в распространении информации о глобальных компьютерных атаках.

Главное преимущество ресурса – визуализация информации. В отличие от многих других подобных ресурсов, HackSurfer предлагает выкладки в симпатичном и неформальном стиле.

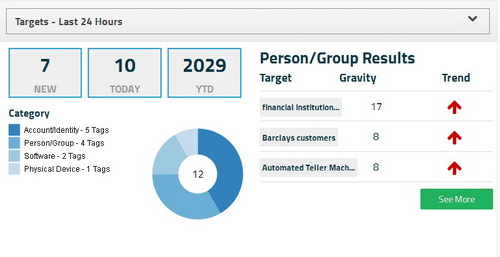
Пример демонстрации информации об угрозах на сайте HackSurfer.com.

Проведя анализ опасностей за прошлый месяц, сотрудники HackSurfer.com пришли к выводу, что наиболее рискованными сферами в Интернете остаются финансовые услуги и здравоохранение. Победить такие страшные угрозы, как Carberp (семейство вредоносного программного обеспечения, связанное с Zeus Trojan), можно только упростив сотрудничество между разными компаниями на рынке кибербезопасности. Carberp – угроза финансовому рынку. Вирус захватывает счета, инфицирует компьютеры, телефоны, браузеры. Программа может украсть пароль пользователя, а затем передать его хакерам.

Услуги HackSurfer также услуги помогут предотвращать атаки Distributed Denial of Service (DDOS). Подобная техника нападений используется не только для вывода из работы сервисов, но и для маскировки атак, нацеленных на дестабилизацию фондового рынка.

На данный момент HackSurfer находится на стадии рабочей беты.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru