


Apple отрицает возможность слежки в iMessage

Хакеры нашли способ следить за сообщениями в iMessage

Программа обмена мгновенными сообщениями Apple iMessage считается одной из самых защищенных и надежных на рынке. Клиенты полагают, что данное приложение не дает возможности следить за их перепиской. Однако во время конференции Hack In The Box в Куала-Лумпур разработчики показали, что в iMessage существует уязвимость, позволяющая перехват, слежку и просмотр личных сообщений.

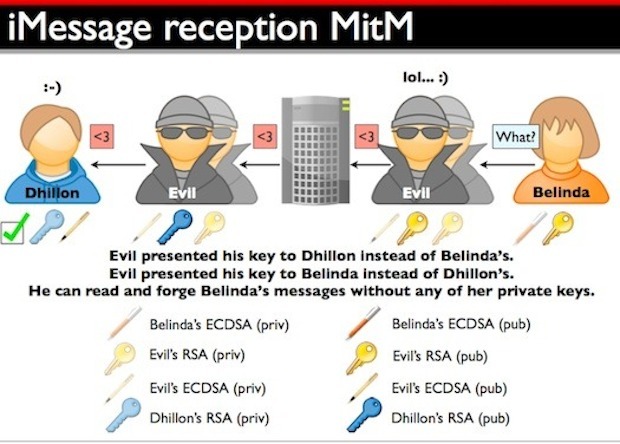
Взломщики напрямую противоречат Apple, которая утверждает, что она не может расшифровывать и уже тем более читать сообщения в iMessage. Взломщики из QuarksLab показали видео, демонстрирующее, как Apple может следить за вашим общением. Эксперты даже показали, как «iMessages» могут быть мгновенно изменены с помощью MiTM-атаки. Перехват сообщений позволяет третьей стороне менять отосланное сообщение прежде, чем она доберется до получателя.

В 90-минутной презентации эксперты по шагам расписали, как можно осуществить взлом. При этом из двух презентаций, вторая оказалась безуспешной, так как на конференции наблюдались небольшие проблемы. Позже эксперты продемонстрировали взлом прессе.

Схема слежки за сообщениями в iMaessage.


В интервью AllThingsD, представитель Apple Труди Миллер (Trudy Muller) заявила, что iMessage не создавалась таким образом, чтобы позволять Apple читать сообщения клиентов. Взломщики из QuarksLab предлагают некоторые технологические реформы, которые позволили бы устранить эту возможность для слежки. Однако странным образом Apple не планирует вносить существенные изменения в iMessage.


Хакеры утверждают, что осуществлять слежку можно на любом устройстве Apple, на котором вообще можно запускать iMessages (iMac, Mac Pro, MacBook Pro, MacBook Pro Retina, iPhone, iPod Touch, iPad). Эксперты собираются в будущем самостоятельно выпустить небольшое обновление для взломанных iOS-устройств и OS X.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru