


Ботнет Mevade оказался обновленной версией Sefnit

Ботнет в Tor запустили израильские и украинские хакеры

Ранее в этом месяце появилась информация о том, что в анонимной сети Tor наблюдался существенный рост пользователей. Оказалось, что во всем был виноват ботнет Mevade, который пересылает поддельные клики через рекламные сети, чтобы собрать комиссию. Как оказалось, за этой преступной деятельностью стояла преступная группировка из Украины и Израиля.

Microsoft Malware Protection Center (MMPC) считает, что Mevade – это вовсе не новая система вредоносного программного обеспечения, а следующее поколения Win32/Sefnit – известного ботнета, который с 2011 года считался неактивным. Как оказалось, Sefnit продолжал работу в скрытом режиме. Информацию от Microsoft поддерживают сотрудники Fox-IT. По словам Trend Micro, Mevade принадлежит криминальной группировке, организованной гражданами Украины и Израиля.

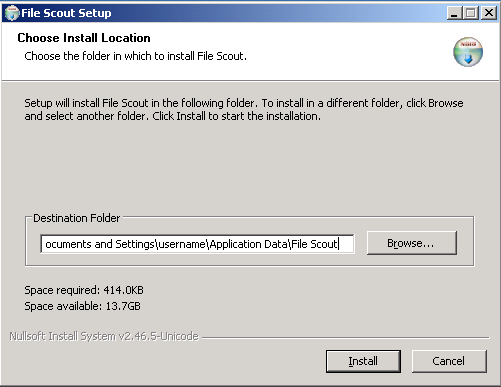
Инфицирование происходит за счет других программ, в частности File Scout. Предполагается, что данное приложение написали те же программисты, которые занимались Meade/Sefnit.

Экран установки программы File Scout.

Больше всего экспертов интересовало то, как Mevade/Sefnit удалось исчезнуть с радаров на 2 года. Старая версия Mevade использовала классические «click fraud» техники. Программа загружала невидимые элементы страницы на вебсайты (вроде Google), на которые пользователь хотел нажимать. Вместо того, чтобы пройти пл нужной ссылке, жертву направляли на схожий вредоносный ресурс. Разумеется, такая методика считалась слишком примитивной, так как пользователь сразу замечал подвох.

В 2011 Sefnit перешел на совершенно новую технологию, начиная прятать ботов за бесплатным кроссплатформенным прокси-сервером 3proxy. Боты генерируют мошеннический трафик напрямую, не привлекая пользователя к своей деятельности, так что жертва ни о чем не догадывается. Трафик также передается не постоянно, из-за чего антивирусные программы не замечают его деятельности.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru