


Новый троян опасен для пользователей Java, Android и iOS

Спамеры прикрываются WhatsApp для рассылки Android и iOS-трояна

Специалисты по компьютерной безопасности Trend Micro обнаружили новую спам-кампанию, которая разработана для распространения вредоносного программного обеспечения сразу на нескольких платформах, включая Java, Android и iOS. Владельцы устройств от Apple оказались наиболее защищенными от атаки.

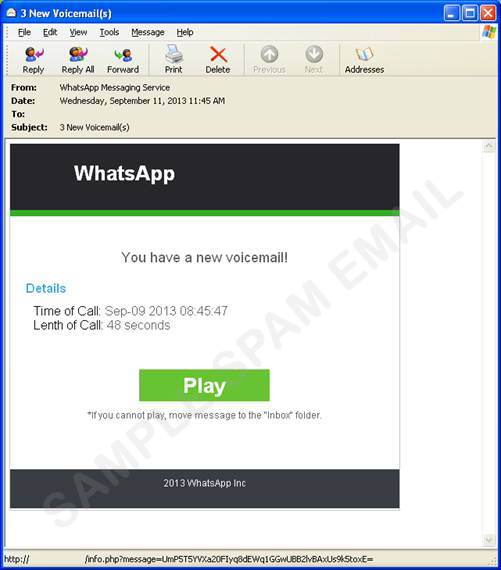
Нападение начинается с поддельного электронного письма от WhatsApp. В этом документе пользователей информируют о том, что они получили голосовое сообщение. Когда жертвы нажимают на кнопку проигрывания аудио, их перебрасывают на вредоносный вебсайт, через который копируются вирусы.

Владельцев персональных компьютеров и старых смартфонов отправляют на сайт, где их просят обновить собственный браузер. На самом деле под обновление замаскирован .jar-файл (browser_update_installer.jar). Он специально был разработан для пользователей, которые читают почту с Java-телефонов.


Если же вы узнаете о поддельном напоминании WhatsApp на Android-устройствах, то вам предложат скачать обновление для браузера в виде .apk-файла. Угрозу определяется компанией Trend как ANDROIDOS_OPFAKE.CTD. После установки программа начинает рассылать текстовые сообщения на различные телефонные номера. Кроме того, троян пытается убедить жертву скачать еще одну вредоносную программу.

iOS-пользователи оказались защищенными от трояна. После того, как они нажмут на ссылку, то перед ними покажется небольшая полоска, показывающая прогресс загрузки. Операционная система может самостоятельно блокировать программу при попытке осуществить инсталляцию. В случае, если жертва использует взломанное устройство, программа сможет найти путь в память телефона или планшета, в обход заводской защиты.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru