


BitSight сможет присылать ежедневный рейтинг киберугроз

BitSight запустила систему оценки рисков безопасности

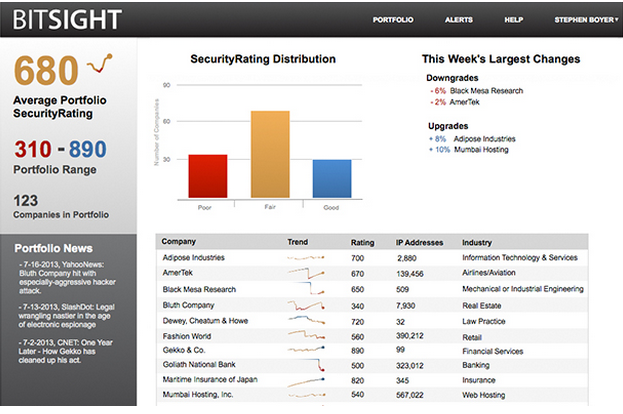
Компания BitSight Technologies запустила новый сервис, который позволяет организациям оценить эффективность собственной системы кибербезопасности. SaaS-продукт называется BitSight Partner SecurityRating. Программа предлагает ежедневный рейтинг, который основывается на сетевом поведении. Благодаря этому организации смогут лучше защищать данные клиентов при работе с партнерами.

Разработчики считают весомыми преимуществами услуги надежные партнерские рейтинги, своевременные оповещения и глубокий анализ защитной инфраструктуры. «Традиционные подходы к измерению рисков при работе с партнерскими организациям и третьими сторонами на данный момент неэффективны», – считает Стивен Бойэр – основатель и старший технический директор BitSight.

В отличие от конкурентов, BitSight Partner SecurityRating предлагает ежедневные отчеты, которые включают в себя самую разную информацию о состоянии компьютерной защиты на любой внутренней сети, позволяя клиентам принимать решения исходя из существующих угроз.

BitSight Partner SecurityRating.

Платформа собирает и анализирует входящий и исходящий трафик, пытаясь определить подозрительное поведение. При обнаружении DDOS-трафика или активного ботнета система отслеживает частоту обращений, уровень опасности и продолжительность атаки. Исходя из этих факторов, формируется общий рейтинг.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru