


АНБ разрабатывает новые методы расшифровки защищенных материалов

Бюджет американской разведки составил $52,6 млрд

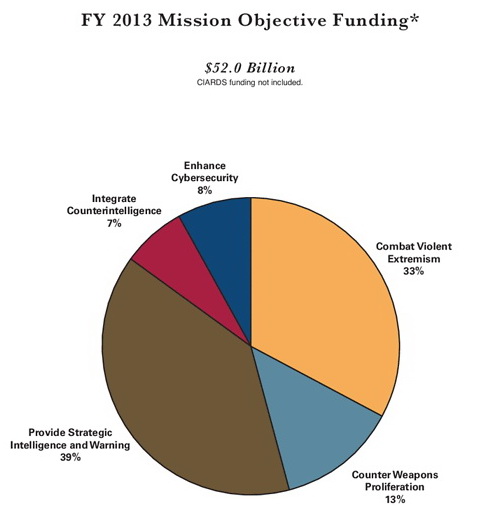
Бюджет, выделенный американским правительством на поддержку 16-разведовательных служб, включает в себя средства на разработку новых технологий, которые должны быстрее проводить расшифровку данных. Эта информация была обнародована двардом Сноуденом в беседе с журналистами Washington Post.

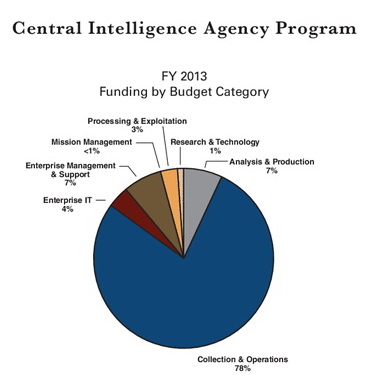
Ежегодный бюджет АНБ составляет $52,6 млрд. Не уточняется, какое количество средств были потрачены на разработку новых способов взлома различных технологий шифрования. Документ, предоставленный Сноуденом, описывает бюджет на 2013 год, поданный на рассмотрение в 2012. Предоставленные бумаги показывают, что расходы США на разведку в данный момент намного выше, чем во времена Холодной Войны. Больше всего денег получает ЦРУ ($14,7 млрд), а вслед за ним идет Агентство национальной безопасности ($10,5 млрд).

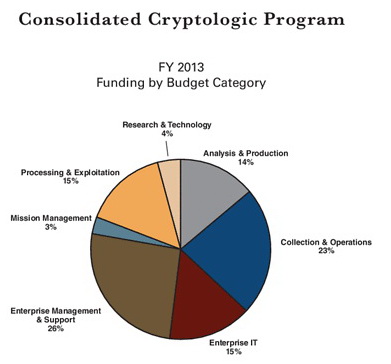
Washington Post пишет, что в документации говорится о значительном увеличении финансирования АНБ: расширяется инфраструктура, закупаются новые технологии слежки. Signals Intelligence (SIGINT) например, потратила $48,6 млн только на проекты связанные с «информационной перегрузкой» (вызванной, скорее всего необходимостью обрабатывать все полученные данные). 35 тысяч людей трудятся над Consolidated Cryptologic Program, пытаясь разработать новые методы анализа и взлома шифров. Кроме того, из документации стало известно, что в американской армии присутствуют специальные группы, занимающиеся исключительно компьютерным взломом.

Газета пишет, что АНБ занимается выполнение рискованных разведывательных миссий в тылу противника, устанавливая сенсоры слежки в непосредственной близости о многочисленных целей. Это делается в тех случаях, когда интересующие американцев люди, воздерживаются от активного использования текущих коммуникационных каналов.

Толчком для увеличения финансирования разведки стали теракты 11 сентября.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru