

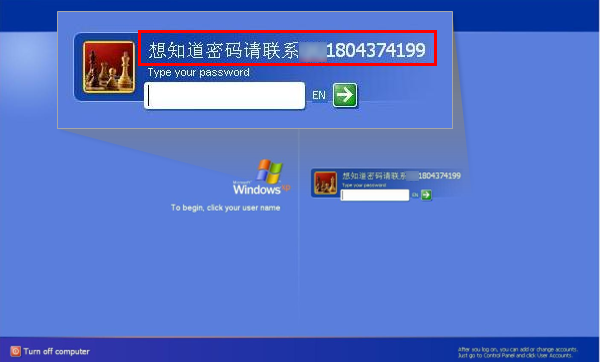

Китайская программа-вымогатель меняет пароль входа в Windows

Китайская программа-вымогатель меняет пароль входа в Windows

 Специалисты компании Symantec выявили новую модификацию трояна Ransomlock. По словам экспертов, Trojan.Ransomlock.AF создавался при помощи Easy Programming Language и распространяется, главным образом, посредством популярного китайского IM-приложения. 

Инфицируя компьютер жертвы, вредоносная программа изменяет пароль входа в Windows для активного пользователя на "tan123456789". Кроме того, троян изменяет имя учетной записи пользователя на “contact [IM ACCOUNT USER ID] if you want to know the password.” (“если хотите узнать пароль, свяжитесь с [идентификатор пользователя IM]”).

Жертв, которые попадаются на удочку киберпреступников, просят заплатить 20 китайских юаней ($3,25) за новый пароль.

Эксперты Symantec заявляют, что им удалось узнать пароль, используемый злоумышленниками, так как он был закодирован в проанализированном ими образце Trojan.Ransomlock.AF. Однако они предупреждают, что киберпреступники могут сменить пароль в любой момент.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru