


Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

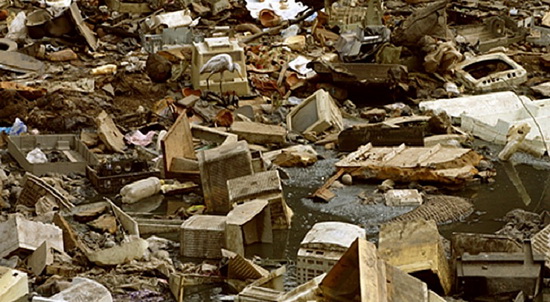
Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru