


McAfee выяснила, кто стоял за нападениями на Южную Корею

Южная Корея уже 4 года находится под давлением взломщиков

Компания McAfee выпустила новый отчет, в котором говорится, что глобальная атака на банки и телевизионные компании Южной Корей является частью более крупного нападения. Целью взломщиков, организовавших это нападение, было похищение важных правительственных и военных секретов.

Южная Корея находится под давлением кибер-взломщиков на протяжении последних 4 лет, как утверждают исследователи. McAfee считает, что замеченные атаки на телевизионные компании и банки – лишь верхушка айсберга, за которой скрывается настоящий заговор. Эту атаку окрестили «Operation Troy».

Напомним, что в марте представители Южной Кореи сначала обвинили в атаках Китай, однако потом посчитали виновной Северную Корею. McAfee не может точно сказать, какое именно государство стояло за нападением, однако кое-какие подробности имеются. Представители компании утверждают, что за нападениями стояло две группы «Whois Team» и «NewRomanic Cyber Army Team». Вероятно, обе эти организации управлялись одним человеком или группой.

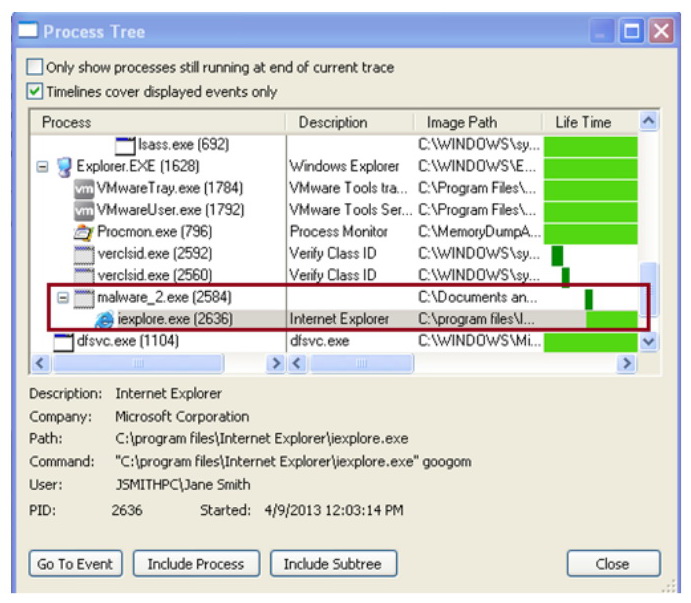
Троян, качавший корейский данные, в системных процессах.

Во время Operation Troy использовалось два трояна, которые устанавливались на пользовательские компьютеры с помощью пересылки файлов по форумам. После инсталляции программы, она могла шпионить за пользователями и уничтожать информацию на жестких дисках. В рамках кампании взломщики пытались собрать разведданные по южнокорейским военным организациям.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru