


McAfee выяснила, кто стоял за нападениями на Южную Корею

Южная Корея уже 4 года находится под давлением взломщиков

Компания McAfee выпустила новый отчет, в котором говорится, что глобальная атака на банки и телевизионные компании Южной Корей является частью более крупного нападения. Целью взломщиков, организовавших это нападение, было похищение важных правительственных и военных секретов.

Южная Корея находится под давлением кибер-взломщиков на протяжении последних 4 лет, как утверждают исследователи. McAfee считает, что замеченные атаки на телевизионные компании и банки – лишь верхушка айсберга, за которой скрывается настоящий заговор. Эту атаку окрестили «Operation Troy».

Напомним, что в марте представители Южной Кореи сначала обвинили в атаках Китай, однако потом посчитали виновной Северную Корею. McAfee не может точно сказать, какое именно государство стояло за нападением, однако кое-какие подробности имеются. Представители компании утверждают, что за нападениями стояло две группы «Whois Team» и «NewRomanic Cyber Army Team». Вероятно, обе эти организации управлялись одним человеком или группой.

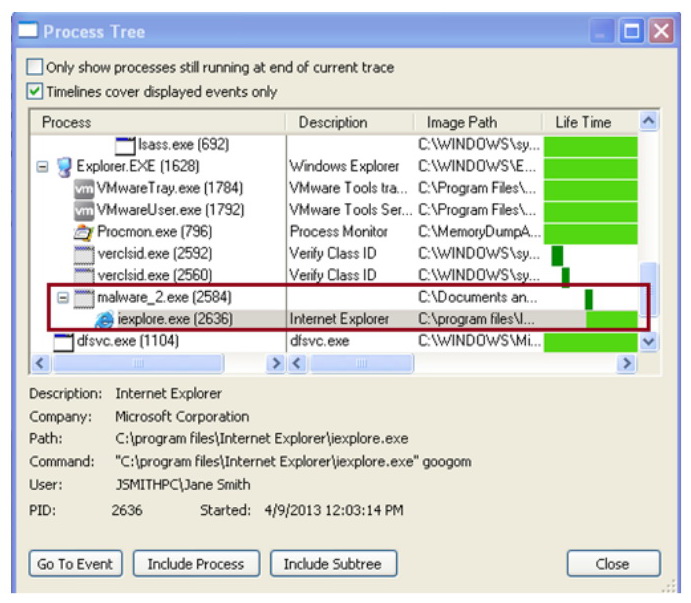
Троян, качавший корейский данные, в системных процессах.

Во время Operation Troy использовалось два трояна, которые устанавливались на пользовательские компьютеры с помощью пересылки файлов по форумам. После инсталляции программы, она могла шпионить за пользователями и уничтожать информацию на жестких дисках. В рамках кампании взломщики пытались собрать разведданные по южнокорейским военным организациям.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru