


AppRiver нашла 171 млн писем с вирусами в 2013 году

Белоруссия стала вторым по размеру источником спама в мире

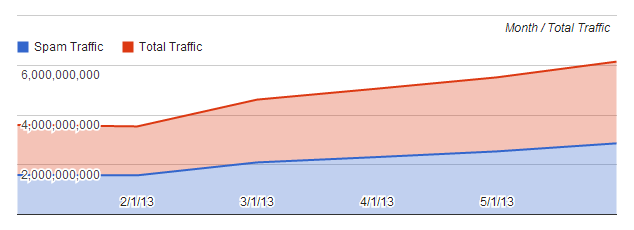
Провайдер email-услуг и решений для защиты компьютеров, компания AppRiver выпустила новый отчет (Global Threatscape Report) за первую половину 2013 года. Согласно исследованию из 15 млрд сообщений, которые были исследованы компанией, 13 млрд относились к спаму. Из них 171 млн переносили вирусы.

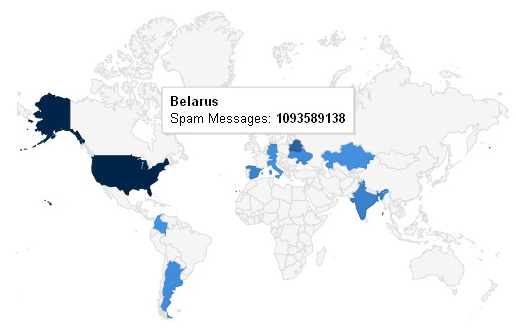
Главным источником спам-сообщений остается США. Тем не менее, компания отмечает, что в последнее время большое количество спам-сообщений начало исходить из Белоруссии. Эта бывшая советская республика занимает второе место в списке самых крупных источников спама. Среди всех писем, которые используются для рассылки вредоносных программ, значительную часть занимают послания, посвященные взрывам во время Бостонского марафона.

График, показывающий увеличение спам-траффика.

Специалисты отмечают, что если в последнее время в ваш почтовый ящик начало попадать слишком много спама, лучше не пытаться мониторить ваши email, а вместо этого просто перейти к последним действиям, сделанным с ваших аккаунтов в различных сервисах. Вполне вероятно, что люди стоящие за спамом каким-то образом получили доступ к вашей личной информации и email-адресу. С помощью спама махинаторы могут засорять ваш почтовый ящик, чтобы вы не смогли прочитать важные информационные письма от банков и других организаций. Тем временем все ваши деньги могут украсть.

Количество спама, отсылаемого из Белоруссии.


В период между январем и июнем 2013 года взломщики чаще всего нацеливались на Java и Adobe Flash уязвимости (BlackHole, Fiesta, RedKit), а также другие бреши в XSS, CSRF, Ruby и Adobe ColdFusion.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru