


Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

 Специалисты ThreatTrack Security выявили новую модификацию вредоносной программы Bicololo. Вредоносное приложение, впервые обнаруженное еще в прошлом году, распространяется в основном в русском сегменте сети Интернет. По словам экспертов, на этот раз Bicololo был обнаружен на одном из русскоязычных сайтов, посредством которого распространялись сомнительные приложения для мобильной операционной системы Android. 


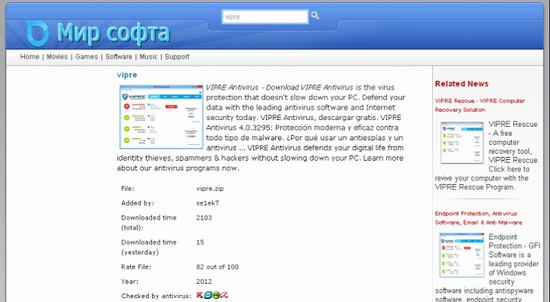
Проанализировав сайт, эксперты ThreatTrack Security пришли к выводу, что он создан специально для распространения вредоносных программ, замаскированных под различного рода программное обеспечение, игры, фильмы и музыку. Чтобы придать сайту более внушительный вид, злоумышленники разместили на нем логотипы различных компаний, работающих в сфере ИБ.

При нажатии кнопки «скачать», жертве предлагалось скачать архив, содержащий исполняемый файл в “_vipre.exe”, а также файл формата «txt».

При запуске вредоносного файла “_vipre.exe”, в систему попадали другие вредоносные файлы. При этом файл HOSTS изменялся таким образом, чтобы при посещении определенных сайтов, например, my.mail.ru, odnoklassniki.ru, ok.ru, m.odnoklassniki.ru или vk.ru, жертва попадала на соответствующие фишинговые страницы, которые, по словам экспертов, выполнены достаточно качественно.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru