


Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

 Специалисты ThreatTrack Security выявили новую модификацию вредоносной программы Bicololo. Вредоносное приложение, впервые обнаруженное еще в прошлом году, распространяется в основном в русском сегменте сети Интернет. По словам экспертов, на этот раз Bicololo был обнаружен на одном из русскоязычных сайтов, посредством которого распространялись сомнительные приложения для мобильной операционной системы Android. 


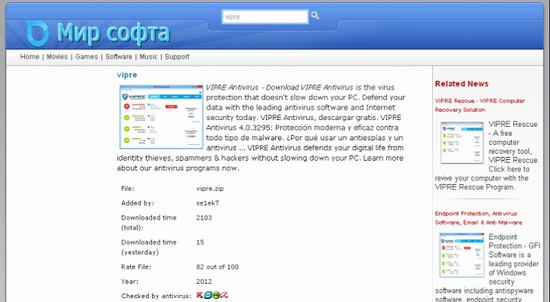
Проанализировав сайт, эксперты ThreatTrack Security пришли к выводу, что он создан специально для распространения вредоносных программ, замаскированных под различного рода программное обеспечение, игры, фильмы и музыку. Чтобы придать сайту более внушительный вид, злоумышленники разместили на нем логотипы различных компаний, работающих в сфере ИБ.

При нажатии кнопки «скачать», жертве предлагалось скачать архив, содержащий исполняемый файл в “_vipre.exe”, а также файл формата «txt».

При запуске вредоносного файла “_vipre.exe”, в систему попадали другие вредоносные файлы. При этом файл HOSTS изменялся таким образом, чтобы при посещении определенных сайтов, например, my.mail.ru, odnoklassniki.ru, ok.ru, m.odnoklassniki.ru или vk.ru, жертва попадала на соответствующие фишинговые страницы, которые, по словам экспертов, выполнены достаточно качественно.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru