


Спаммеры, использовавшие уязвимость на сайте CNN, переключились на Google

Спаммеры, использовавшие уязвимость сайта CNN, переключились на Google

Спаммеры, использовавшие уязвимость сайта CNN, переключились на Google

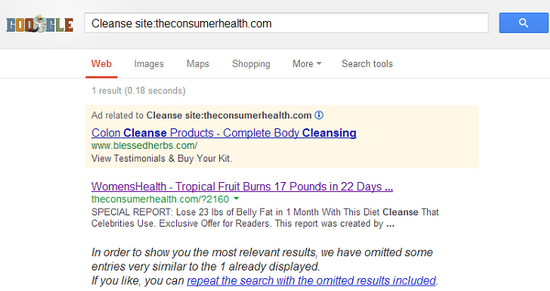
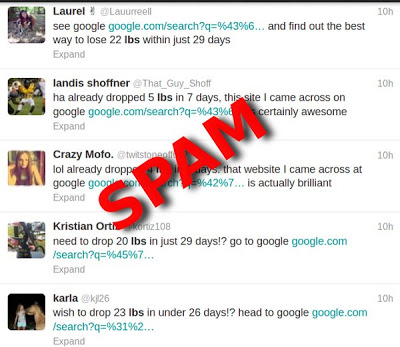
 Спаммеры, использовавшие уязвимость открытого пренаправления на сайтах CNN, Yahoo и Ask.com, для привлечения доверчивых интернет-пользователей на сайт, рекламирующий сомнительные диеты, похоже, слегка изменили тактику. Теперь кибермошенники активно используют Google, размещая в сообщениях, рассылаемых в Twitter, ссылки на результаты поиска Google. 


По данным E Hacking News, в качестве одного из элементов поискового запроса спаммеры активно используют ключевое слово «site», добиваясь таким образом того, что переходя по предложенным ссылкам, потенциальные жертвы видят их сайт, как единственный результат поиска.


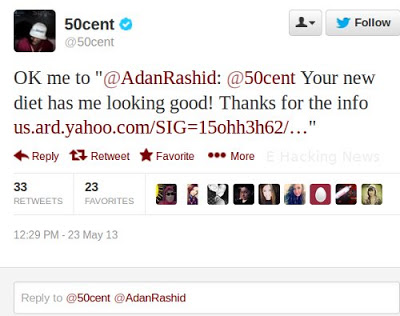
Как сообщалось ранее, одной из жертв кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent).


Учитывая тот факт, что кибермошенники, похоже, не собираются в ближайшее время сворачивать рекламную компанию «чудо-диет», эксперты советуют интернет-пользователям игнорировать подобного рода ссылки, даже если в них содержатся адреса известных сайтов.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru