


Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

Компания ESET, предупреждает о массированной спам-атаке в Skype. Для маскировки вредоносных ссылок злоумышленники использовали сервис Google URL Shortener. Эксперты ESET зафиксировали массированную спам-кампанию в мессенджерах Skype и Gtalk. Злоумышленники использовали методы социальной инженерии, предлагая перейти по ссылкам и увидеть заманчивые фотографии. На самом деле, прилагаемые к сообщениям ссылки вели на вредоносное ПО. За первые 48 часов с начала кампании по вредоносным ссылкам перешло больше полумиллиона пользователей.


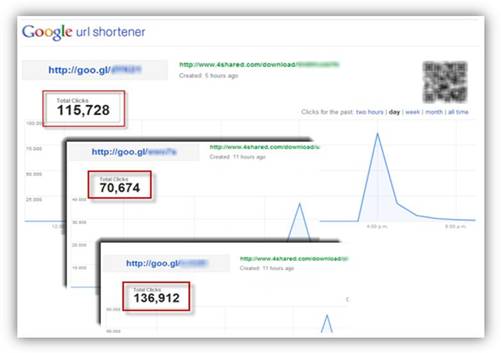
Статистика переходов по укороченной ссылке Google URL Shortener через несколько часов после начала кампании


Стоит отметить, что подозрительные ссылки были замаскированы с помощью вполне легального сервиса Google URL Shortener, призванного укорачивать длинные ссылки, и ряда аналогичных ресурсов (bit.ly, ow.ly и других). Только по адресам, начинающимся с http://goo.gl/..., перешло более 490 000 пользователей.

Укороченные ссылки в спам-сообщениях перенаправляли пользователей на страницу загрузки вредоносной программы, которая детектируется решениями ESET как Win32/PowerLoader.A. Эта программа, в свою очередь, загружает и запускает дроппер (т.н. «носитель») известного червя Dorkbot.

В функционал червя входит предоставление злоумышленникам полного доступа к зараженному ПК, загрузка и запуск дополнительных вредоносных файлов, а также рассылка спам-сообщений по базе контактов инфицированного устройства. Кроме того, некоторые модификации Dorkbot нацелены на хищение паролей от различных сервисов (аккаунтов социальных сетей, онлайн-банкинга и т.д.).

На данный момент жертвами этой спам-кампании стали пользователи всего мира – больше всего пострадали пользователи в Германии, России, Бразилии, Колумбии, Мексике и США. Предположительно, киберпреступники рассылали сообщения на разных языках, в зависимости от государства, что значительно увеличило эффективность спам-кампании.

По данным Google URL Shortener, 83% всех переходов выполнялось из систем, работающих под управлением семейства ОС Windows. Остальные 17% делят между собой iOS, Mac OS X,Linux и BlackBerry.

Сейчас большинство сервисов для укорачивания URL-адресов заблокировали вредоносные ссылки, однако киберпреступники все еще могут давать инструкции подконтрольным ботам, что позволит им возобновить атаку в будущем. По данным ресурса bit.ly, больше всего переходов по вредоносным ссылкам с использованием этого сервиса – более 8000 – произошло в Германии.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru