


Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

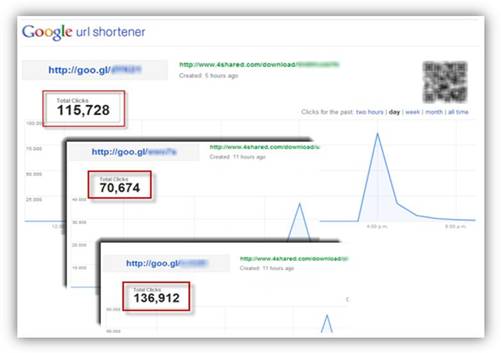
Компания ESET, предупреждает о массированной спам-атаке в Skype. Для маскировки вредоносных ссылок злоумышленники использовали сервис Google URL Shortener. Эксперты ESET зафиксировали массированную спам-кампанию в мессенджерах Skype и Gtalk. Злоумышленники использовали методы социальной инженерии, предлагая перейти по ссылкам и увидеть заманчивые фотографии. На самом деле, прилагаемые к сообщениям ссылки вели на вредоносное ПО. За первые 48 часов с начала кампании по вредоносным ссылкам перешло больше полумиллиона пользователей.


Статистика переходов по укороченной ссылке Google URL Shortener через несколько часов после начала кампании


Стоит отметить, что подозрительные ссылки были замаскированы с помощью вполне легального сервиса Google URL Shortener, призванного укорачивать длинные ссылки, и ряда аналогичных ресурсов (bit.ly, ow.ly и других). Только по адресам, начинающимся с http://goo.gl/..., перешло более 490 000 пользователей.

Укороченные ссылки в спам-сообщениях перенаправляли пользователей на страницу загрузки вредоносной программы, которая детектируется решениями ESET как Win32/PowerLoader.A. Эта программа, в свою очередь, загружает и запускает дроппер (т.н. «носитель») известного червя Dorkbot.

В функционал червя входит предоставление злоумышленникам полного доступа к зараженному ПК, загрузка и запуск дополнительных вредоносных файлов, а также рассылка спам-сообщений по базе контактов инфицированного устройства. Кроме того, некоторые модификации Dorkbot нацелены на хищение паролей от различных сервисов (аккаунтов социальных сетей, онлайн-банкинга и т.д.).

На данный момент жертвами этой спам-кампании стали пользователи всего мира – больше всего пострадали пользователи в Германии, России, Бразилии, Колумбии, Мексике и США. Предположительно, киберпреступники рассылали сообщения на разных языках, в зависимости от государства, что значительно увеличило эффективность спам-кампании.

По данным Google URL Shortener, 83% всех переходов выполнялось из систем, работающих под управлением семейства ОС Windows. Остальные 17% делят между собой iOS, Mac OS X,Linux и BlackBerry.

Сейчас большинство сервисов для укорачивания URL-адресов заблокировали вредоносные ссылки, однако киберпреступники все еще могут давать инструкции подконтрольным ботам, что позволит им возобновить атаку в будущем. По данным ресурса bit.ly, больше всего переходов по вредоносным ссылкам с использованием этого сервиса – более 8000 – произошло в Германии.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru