


CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

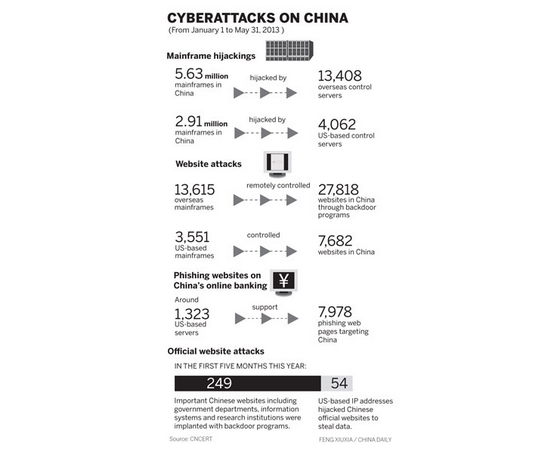
 Незадолго до встречи президента США Барака Обамы (Barack Obama) с президентом КНР Си Цзиньпином, директор CNCERT Хуан Ченцин (Xi Jinping) заявил, что его ведомство располагает огромным количеством данных, свидетельствующих о том, что США ведет агрессивную кибершпионскую деятельность в пространстве Китайской Народной Республики. 


Он утверждает, что этих данных вполне достаточно, чтобы предъявить США официальные обвинения в кибершпионаже против КНР, подобно тому, как это делают власти США. При этом зачастую эти обвинения звучат, как ничем не подкрепленные мнения отдельных бывших и нынешних правительственных чиновников, которые нередко высказывают их на условиях анонимности.

По данным CNCERT, только в период с 1 января по 31 мая текущего года хакеры, действовавшие с территории США с более чем 4000 серверов, скомпрометировали 2, 91 миллиона компьютеров на территории Китая.

Хуан Ченцин призвал США прекратить политические спекуляции. Выразив уверенность, что таким образом невозможно решить существующие проблемы в отношениях между двумя странами.

Директор CNCERT высоко оценил успехи сотрудничества двух стран в борьбе с киберпреступностью. По его словам, CNCERT уже практически завершил расследование 32 инцидентов, данные по которым ведомство получило от США.

Хуан Ченцин отказался комментировать сообщение о том, что китайские хакеры, якобы действовавшие по заданию правительства КНР, выкрали у военных США данные о более чем 20 видах новейших вооружений из информационных систем Пентагона. При этом он заявил, что США следует тщательнее охранять подобного рода информацию и не держать ее в информационных сетях, доступ к которым можно получить из публичного сегмента сети Интернет.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru