


Раскрыта самая крупная система слежки в США

Власти США имеют доступ к данным 9 крупнейших интернет-компаний

Агентство национальной безопасности США и ФБР на протяжении 7 лет проникают в сервера девяти ведущих американских интернет-компаний, получая в аудио-записи переговоров пользователей, видеозаписи чатов, фотографии, электронные сообщения, документы и логи деятельности клиентов в сети. Благодаря этой информации правоохранительные органы следят за иностранными целями. Об этом беспределе узнали журналисты The Washington Post, в руки которых попал сверхсекретный документ.

Эта программа американского правительства носит название PRISM. Она еще не была обнародована публично. Агентство национальной безопасности США впервые добилась практически 100-процентного допуска к личной информации граждан США.

Крайне необычен и тот метод, который агентство использует для получения необходимой информации. Служащие могут забирать данные напрямую с серверов крупнейших провайдеров сетевых сервисов, в число которых входит Microsoft, Yahoo, Google, Facebook, PalTalk, Verizon, AOL, Skype, YouTube и Apple.

PRISM построена на костях секретной программы Джорджа Буша младшего, предлагавшей слежку за гражданами без ордера. Эта инициатива, датируемая 2007 годом, была освещена в прессе, и после нескольких судебных разбирательств ее свернули. Позже она возродилась под названием PRISM. Первым партнером обновленной инициативы стала Microsoft. Именно тогда и начался активный тайный сбор личных данных пользователей, в то время как в прессе велось активное обсуждение невозможности подобной деятельности.

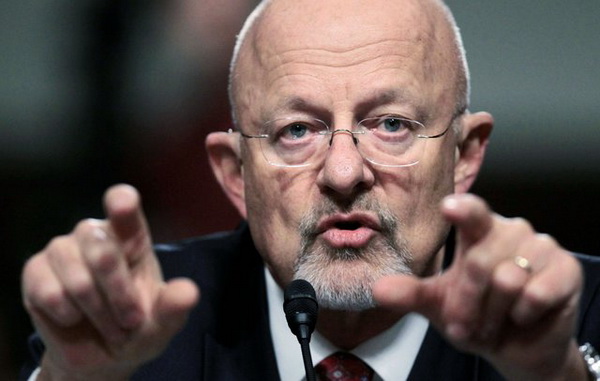
Джемс Р. Клэппер.

Программа нацелена на мониторинг иностранного коммуникационного трафика, который часто проходит через американские сервера. В отличие от предыдущих систем слежки, которые требовали предоставить доказательство связи подозреваемого с террористическими организациями для осуществления слежки. Однако новый закон разрешает осуществлять слежку без всякого ордера. По словам руководителя национальной разведки США Джеймса Р. Клэппера, собранная таким образом информация чрезвычайно важна и используется для защиты американского народа от многочисленных угроз.

Клэппер также отметил, что в прессе освещение деятельности PRISM проходит неверно. В детали он не вдавался. Представители многих интернет-компаний, включая Facebook, также отрицают свое участие в этой программе.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru