


Раскрыта самая крупная система слежки в США

Власти США имеют доступ к данным 9 крупнейших интернет-компаний

Агентство национальной безопасности США и ФБР на протяжении 7 лет проникают в сервера девяти ведущих американских интернет-компаний, получая в аудио-записи переговоров пользователей, видеозаписи чатов, фотографии, электронные сообщения, документы и логи деятельности клиентов в сети. Благодаря этой информации правоохранительные органы следят за иностранными целями. Об этом беспределе узнали журналисты The Washington Post, в руки которых попал сверхсекретный документ.

Эта программа американского правительства носит название PRISM. Она еще не была обнародована публично. Агентство национальной безопасности США впервые добилась практически 100-процентного допуска к личной информации граждан США.

Крайне необычен и тот метод, который агентство использует для получения необходимой информации. Служащие могут забирать данные напрямую с серверов крупнейших провайдеров сетевых сервисов, в число которых входит Microsoft, Yahoo, Google, Facebook, PalTalk, Verizon, AOL, Skype, YouTube и Apple.

PRISM построена на костях секретной программы Джорджа Буша младшего, предлагавшей слежку за гражданами без ордера. Эта инициатива, датируемая 2007 годом, была освещена в прессе, и после нескольких судебных разбирательств ее свернули. Позже она возродилась под названием PRISM. Первым партнером обновленной инициативы стала Microsoft. Именно тогда и начался активный тайный сбор личных данных пользователей, в то время как в прессе велось активное обсуждение невозможности подобной деятельности.

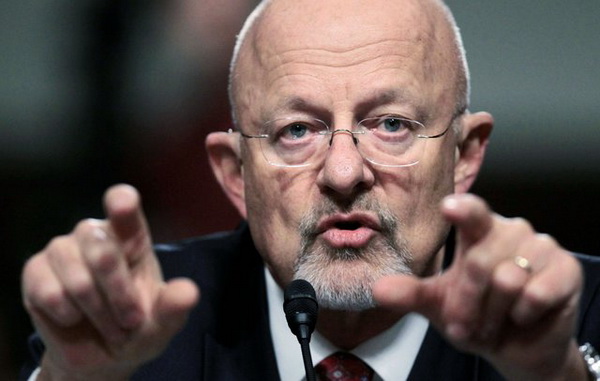
Джемс Р. Клэппер.

Программа нацелена на мониторинг иностранного коммуникационного трафика, который часто проходит через американские сервера. В отличие от предыдущих систем слежки, которые требовали предоставить доказательство связи подозреваемого с террористическими организациями для осуществления слежки. Однако новый закон разрешает осуществлять слежку без всякого ордера. По словам руководителя национальной разведки США Джеймса Р. Клэппера, собранная таким образом информация чрезвычайно важна и используется для защиты американского народа от многочисленных угроз.

Клэппер также отметил, что в прессе освещение деятельности PRISM проходит неверно. В детали он не вдавался. Представители многих интернет-компаний, включая Facebook, также отрицают свое участие в этой программе.

Подпишитесь на новости

Яндекс Пэй восстанавливают после атаки на ЦОД, сроков пока нет

Проверить баланс, оплатить покупку или перевести деньги — привычные операции, но в «Яндекс Пэй» они стали проблемой после повреждения дата-центра компании во Владимире. Когда сервис полностью вернется к нормальной работе, в «Яндексе» пока сказать не могут.

Как сообщает «Интерфакс», руководитель финтех-направления Дмитрий Пирогов вечером 11 октября подтвердил: команда продолжает восстановление и проверяет каждый шаг.

Быстро включить сервис недостаточно, необходимо убедиться, что операции с деньгами работают надежно.

При этом, по словам Пирогова, средства клиентов и данные о счетах находятся в сохранности. Компания обещает продолжать работу до восстановления сервиса, но точного срока не называет.

Дата-центр во Владимире был поврежден утром 11 октября. По данным агентства, это уже третья площадка «Яндекса», пострадавшая от атак беспилотников за несколько дней.

Для пользователей ситуация всё равно неприятная. Хоть деньги, как заверяет компания, и на месте, а привычно распоряжаться ими через сервис практически не получается.

RSS: Новости на портале Anti-Malware.ru