


Новый банковский троян для Android распространяют посредством SMS-фишинга

Новый банковский троян для Android распространяют посредством SMS-фишинга

 Специалисты компании McAfee Labs обнаружили новый банковский троян для мобильной операционной системы Android, идентифицированный специалистами McAfee как Android/FakeBankDropper.A и Android/FakeBank.A. 


Вредоносная программа, действующая в основном на территории Южной Кореи, заменяет легитимные программы мобильного банкинга, предоставляемые своим клиентам местными банками.

По данным экспертов, вредонос распространяется посредством SMS-фишинга. Как правило, на мобильное устройство жертвы приходит поддельное SMS-сообщение, отправителем которого якобы является Комиссия по регулированию рынка финансовых услуг (Financial Services Commission). В сообщении содержится просьба установить на устройство новое приложение для защиты от вредоносных программ.

В данном SMS-сообщении также содержится ссылка, перейдя по которой жертва может загрузить и установить приложение. Попадая на устройство жертвы, вредоносное приложение пытается удалить легитимное приложение мобильного банкинга. В случае неудачи, оно выводит на экран устройства уведомление с просьбой удалить легитимное приложение вручную. После этого вредонос вновь выводит на экран инфицированного устройства сообщение с просьбой установить другое приложение.

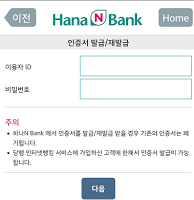
Визуально это приложение мало чем отличается от легитимного, но при этом ведет себя крайне подозрительно, пытаясь выведать у жертвы конфиденциальную информацию. В частности, троян просит пользователей инфицированных устройств ввести банковские реквизиты, номер счета, пароль, идентификатор в системе интернет-банкинга, номер социального страхования.

Всю полученную информацию вредоносная программа пересылает на удаленный сервер, контролируемый злоумышленниками.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru