


Взломщики захватили бразильские правительственные ресурсы

Вредоносные программы найдены на бразильских государственных сайтах

В общей сложности 11 уникальных вредоносных программ были обнаружены на сайтах двух государственных порталов Бразилии. Многие из этих продуктов были замаскированы под продукты Adobe. Эти неприятные продукты были замечены экспертами из компании Trend Micro. Вебсайты распространяли вредоносные программы с 24 апреля 2013 года.


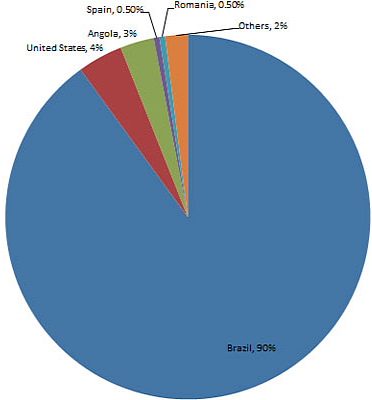
Атака в основном нацелена против граждан Бразилии, однако есть жертвы из США, Анголы, Испании, Румынии и других стран. Это вредоносное программное обеспечение помогает преступникам получать доступ к личной информации, которая позволяет получить доступ к банковским учетным записям.

После того, как компьютерная система была инфицирована трояном (TROJ_BANDROP.ZIP), на компьютере создается учетная запись администратора через которую заводится несколько удаленных сессий по работе с операционной системой.

Страны, пострадавшие от атаки.

Вредоносная учетная запись называется ADM123 и позволяет нападающим удаленно соединяться с инфицированным компьютером и получать полный контроль над машиной. Как отмечают специалисты Trend Micro, установка вредоносного программного обеспечения на правительственные вебсайты совсем не новая практика.

Взломщики используют такую тактику еще и потому, что она дает им неоспоримое социальное преимущество. Большинство пользователей считают, что правительственные сайты полностью надежны. Как оказалось, в сети не существует такого понятия, как полностью безопасное место.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru