


Взлом Google Glass гарантирует доступ ко всей жизни пользователя

Создатель Cydia взломал Google Glass

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.
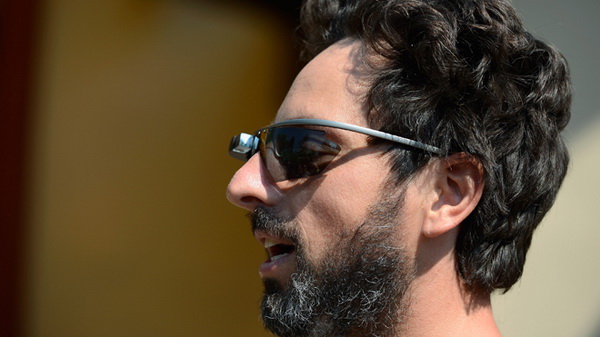


«Я могу буквально видеть через ваши глаза и слышать через ваши уши. Единственное, к чему я не могу получить доступ, так к это к вашим мыслям и окружающим вас запахам», – утверждает хакер Джей «saurik» Фримэн в интервью FoxNews.com. 31-летний Фримэн – хорошо известный хакер, создавший Cydia – альтернативный магазин приложений для iPhone.

Google Glass – это новая разработка от компании Google, которая представляет собой компьютер будущего. Это миниатюрное, компактное устройство, замаскировано под необычные очки. В конструкцию из пластика и титана встроена видеокамера и микрофон, а также беспроводной модуль связи.

Фримэн сумел проникнуть в эту систему благодаря 16 символам в XML-коде (Allow backup = false) и тому простому факту, что в отличие от большинства Android-планшетов/смартфонов, в Google Glass попросту нет системы безопасности. Тут не существует экрана блокировки, нет аудио-кода активации. Отсутствую даже банальные элементы защиты.

Руководитель Google в очках Google Glass.

«Добавьте какой-нибудь механизм регулировки доступа и решите большую часть проблемы», – пишет Фримэн.

Google отправила около 500-600 моделей устройств разработчикам, чтобы те получили возможность создавать программы и находить в устройствах бреши, которые впоследствии можно было бы убрать в готовом продукте. Фримен – один из тех специалистов, которые напрямую помогают обеспечить надежную защиту будущего продукта.

Glass не имеет прямого доступа к учетной записи Google. К тому же, через сайт MyGlass вы можете удалить все данные с устройства, если оно было потеряно или похищено. Google продолжает работать над устранением всех недостатков и решением многочисленных проблем, связанных с устройством. Сейчас компания экспериментирует с различными способами авторизации и защиты. До тех же пор пока брешь в системе безопасности устройства не закрыта, взломщики могут подсмотреть все ваши пароли и логины прямиком с экрана компьютера. Взлом Glass гарантирует взломщикам доступ ко всем тайнам пользователя.

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.

" />

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru
