


Информационные системы нового боевого корабля США уязвимы для кибератак

Информационные системы нового боевого корабля США уязвимы для кибератак

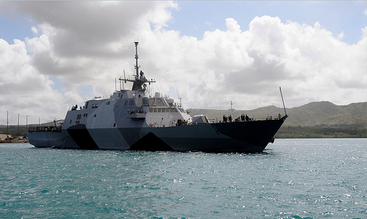
 Эксперты по информационной безопасности ВМФ США протестировали на наличие уязвимостей и возможность проникновения, информационные системы USS Freedom, первого боевого корабля прибрежной зоны, поступившего на вооружение ВМФ США. Таким образом руководство флота хотело убедиться в устойчивости систем корабля к кибератакам.

По словам одного из чиновников ВМФ, пожелавшего остаться неизвестным, в ходе тестирования специалисты выявили ряд уязвимостей, которые были признаны не критическими. Это означает, что восьмимесячное пребывание судна в Сингапуре, куда оно прибыло на прошлой неделе, продолжится.


Вышеупомянутый чиновник ВМФ также отметил, что подобные тестирования на кибербезопасность крайне важны для военно-морского флота США, боеготовность которого в значительной степени зависит от компьютерных и спутниковых сетей.

Как сообщалось ранее, по оценкам специалистов компании Hewlett-Packard, обеспечивающей безопасность информационных систем ВМФ США по всему миру, каждый час на информационные сети ведомства совершается более 110000 кибератак (более 96 миллиардов кибератак в год).

Представители корпорации Lockheed Martin (построившей USS Freedom) заверяют, что приложат все усилия, чтобы помочь специалистам ВМФ США обеспечить максимальную защиту информационных систем судна от кибератак.

Направив USS Freedom в Сингапур, Lockheed Martin надеется таким образом простимулировать спрос на суда такого класса в странах азиатского региона.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru